目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2023-38646 PoC — Metabase 安全漏洞

来源
关联漏洞
标题: Metabase 安全漏洞 (CVE-2023-38646)
Description:Metabase是美国Metabase公司的一个开源数据分析平台。 Metabase 0.46.6.1之前版本和Metabase Enterprise 1.46.6.1之前版本存在安全漏洞,该漏洞源于允许攻击者以运行该服务的权限在服务器上执行任意命令。
Description
CVE-2023-38646 Metabase RCE
介绍
# MetabaseRceTools
CVE-2023-38646 Metabase RCE 工具


# CVE-2023-38646 RCE 图形化利用工具

## 验证模块

- 输入指定网址即可检测未授权Token
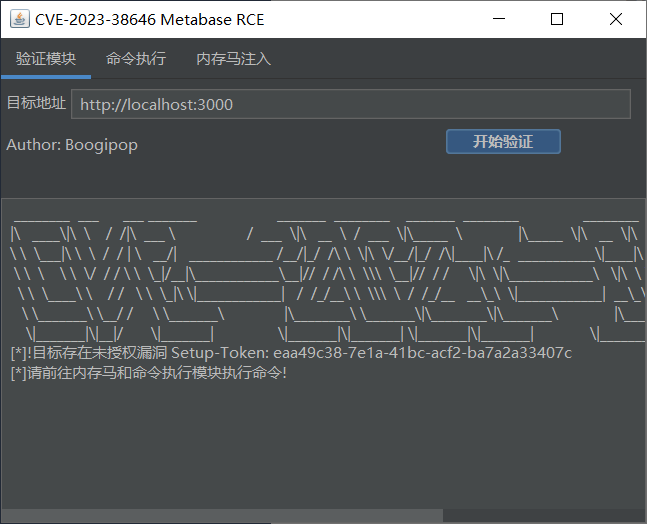
![image-20231011112444404](https://boogipop-1314143616.cos.ap-beijing.myqcloud.com/image-20231011112444404.png)

## 命令执行

- 该模块首先需要执行验证模块获取token才可以使用
- JarLocation:metabase.jar的位置,默认当前目录

![image-20231011112525296](https://boogipop-1314143616.cos.ap-beijing.myqcloud.com/image-20231011112525296.png)

## 内存马注入

- 目前仅写了cmd和godzilla模式,通过x-client-data控制
- x-client-data:cmd 给cmd请求头写命令即可
- x-client-data:godzilla 直接连接哥斯拉,默认密码pass
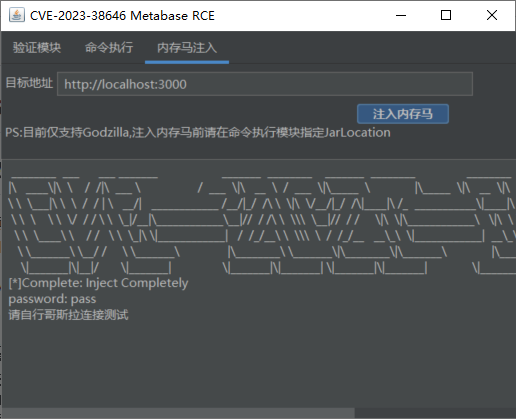
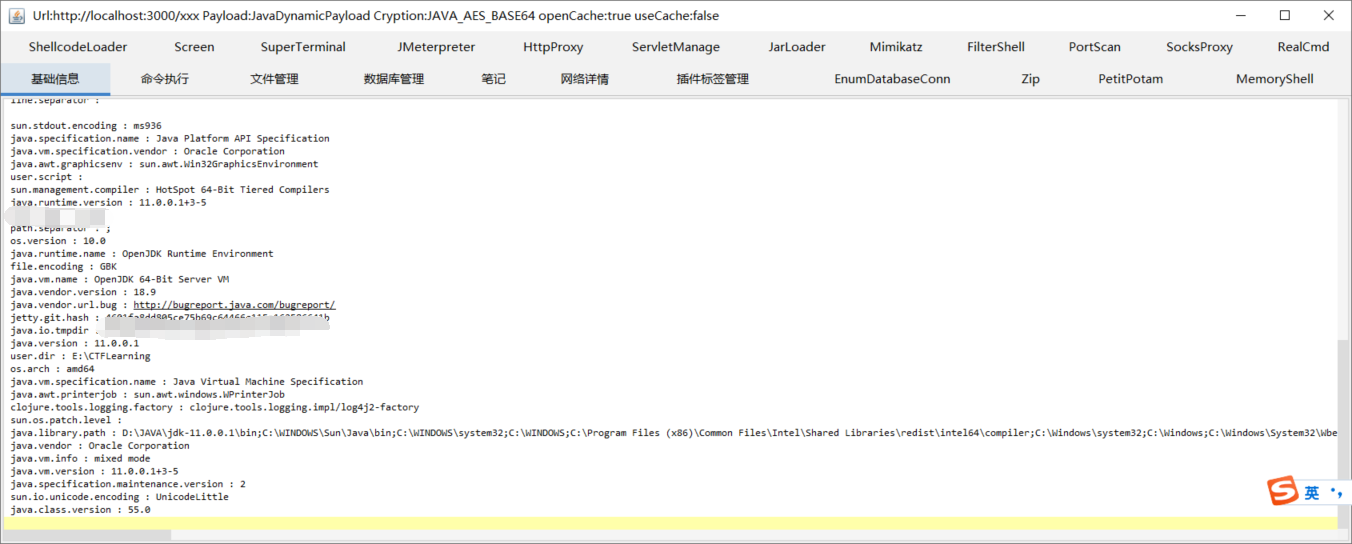
![image-20231011112542389](https://boogipop-1314143616.cos.ap-beijing.myqcloud.com/image-20231011112542389.png)


![image-20231011112958066](https://boogipop-1314143616.cos.ap-beijing.myqcloud.com/image-20231011112958066.png)

文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →