CVE-2021-25646 PoC — Apache Druid 访问控制错误漏洞
关联漏洞
标题:
Apache Druid 访问控制错误漏洞
(CVE-2021-25646)
Description:Apache Druid是美国阿帕奇软件(Apache)基金会的一款使用Java语言编写的、面向列的开源分布式数据库。 Apache Druid 0.20.0和更早的版本存在访问控制错误漏洞,该漏洞允许经过身份验证的用户强制Druid运行用户提供的JavaScript代码,并执行服务器进程特权的代码。
Description
CSharp CVE-2021-25646-GUI
介绍
# CVE-2021-25646-GUI
学习`C#`语言实现的一小`demo`,部分代码实现参考于网络。
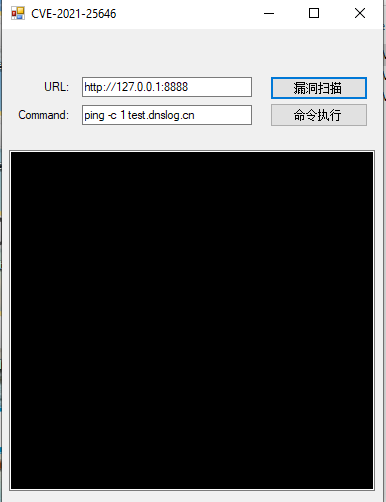
文件快照
备注
1. 建议优先通过来源进行访问。
2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →