目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2019-0859 PoC — Microsoft Windows win32k 权限许可和访问控制问题漏洞

来源
关联漏洞
标题: Microsoft Windows win32k 权限许可和访问控制问题漏洞 (CVE-2019-0859)
Description:Microsoft Windows和Microsoft Windows Server都是美国微软(Microsoft)公司的产品。Microsoft Windows是一套个人设备使用的操作系统。Microsoft Windows Server是一套服务器操作系统。win32k是其中的一个Windows子系统的内核部分,是一个内核模式设备驱动程序,它包含有窗口管理器、后台控制窗口和屏幕输出管理等。 Microsoft win32k中存在提权漏洞,该漏洞源于网络系统或产品缺乏有效的权限许可和访问控制措施。以下
Description
CVE-2019-0859 1day Exploit
介绍
# CVE-2019-0859-1day-Exploit
CVE-2019-0859 1day Exploit

Target OS : Windows 7 x64 ServicePack1 (7601)
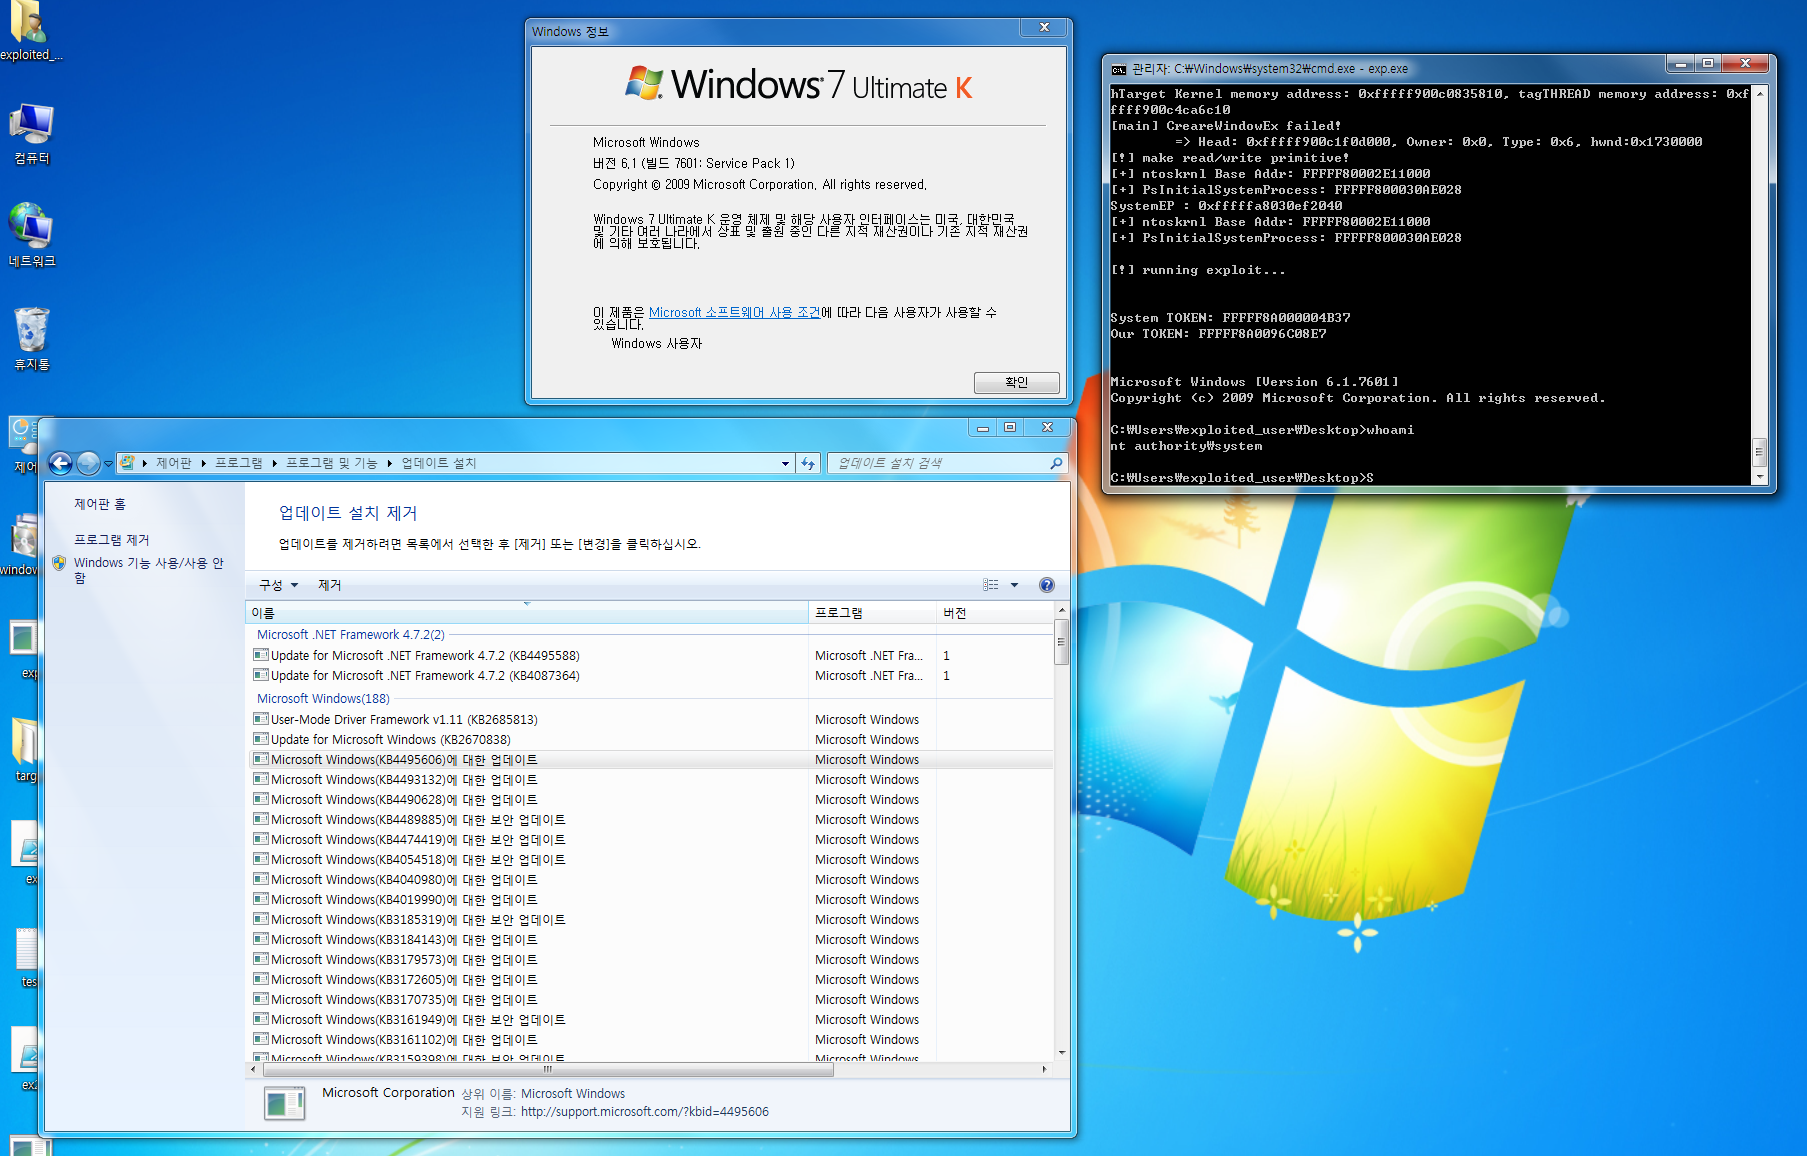
![image](https://user-images.githubusercontent.com/8948193/59811665-e1183f80-9345-11e9-9cc5-de2375ea4761.png)

This exploit need to enviroment that is updated with 2019 March security update. Previous update didn't check currently.


exploit relible isn't 100%. Sometime exploit didn't work perfecty. Then you try again...
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →