目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2024-13346 PoC — WordPress plugin Avada | Website Builder For WordPress & WooCommerce 代码注入漏洞

来源
关联漏洞
标题: WordPress plugin Avada | Website Builder For WordPress & WooCommerce 代码注入漏洞 (CVE-2024-13346)
Description:WordPress和WordPress plugin都是WordPress基金会的产品。WordPress是一套使用PHP语言开发的博客平台。该平台支持在PHP和MySQL的服务器上架设个人博客网站。WordPress plugin是一个应用插件。 WordPress plugin Avada | Website Builder For WordPress & WooCommerce 7.11.13版本及之前版本存在代码注入漏洞,该漏洞源于允许用户在运行do_shortcode之前执行未正确验证值的操作,
Description
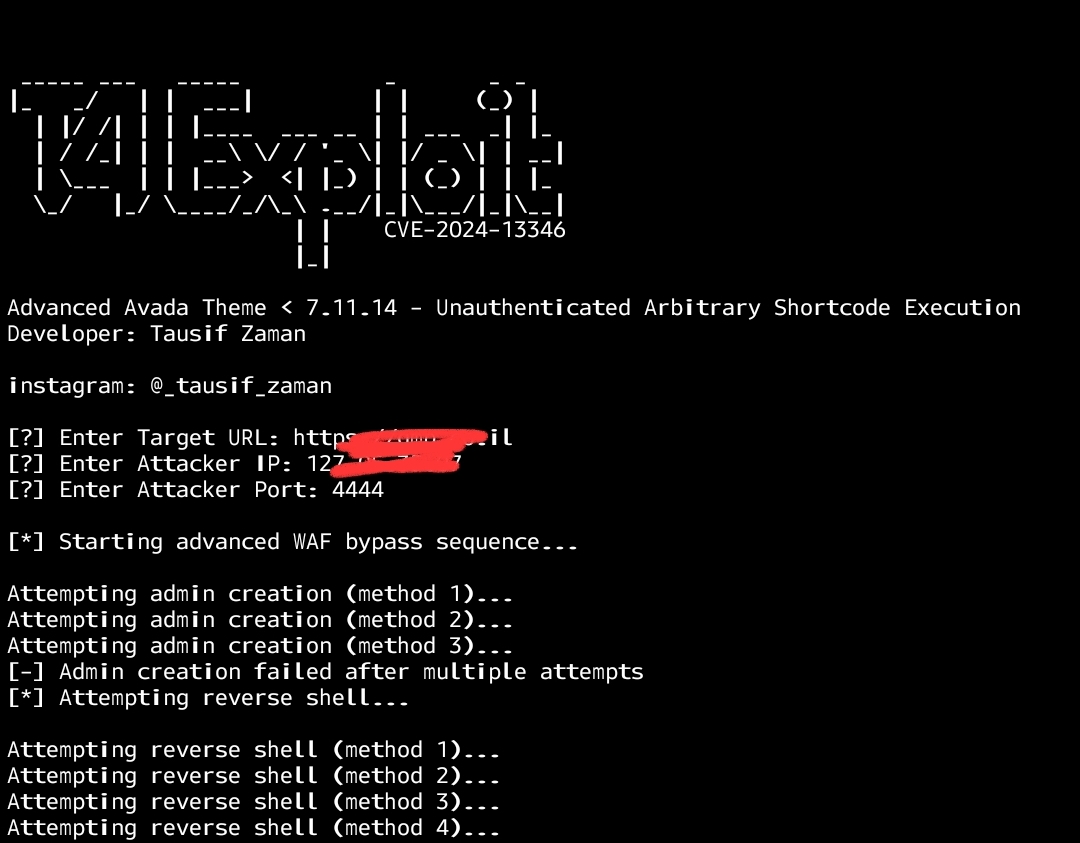
Avada Theme < 7.11.14 - Unauthenticated Arbitrary Shortcode Execution CVE-2024-13346 exploit script
介绍
# CVE-2024-13346
Avada Theme &lt; 7.11.14 - Unauthenticated Arbitrary Shortcode Execution CVE-2024-13346 exploit script
![Description](https://raw.githubusercontent.com/tausifzaman/CVE-2024-13346/refs/heads/main/image.jpg)
## Installation Code
```
git clone https://github.com/tausifzaman/CVE-2024-13346.git
```
```
cd CVE-2024-13346
```
```
pip install -r requirements.txt
```
```
python3 exploit.py
```

文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →